تتيح مفاتيح المرور (Passkeys) لموظفيك تسجيل الدخول إلى Microsoft 365 وGoogle ببصمة الإصبع أو الوجه أو رمز PIN بدلاً من كلمة المرور. وبالنسبة إلى شركة في الإمارات فعّلت المصادقة الثنائية من قبل، يصبح السؤال التالي عملياً: كيف نتخلّى عن كلمات المرور دون أن نحجب أحداً عن حسابه؟ تخيّل شركة من 40 موظفاً في دبي أو الشارقة، فيها هواتف iPhone وAndroid معاً، وصندوق بريد مشترك info@، وشخص واحد يحمل حساب المسؤول. يقدّم هذا الدليل لتلك الشركة ترتيباً للتنفيذ وخطة للاستعادة وقائمة صريحة بما لن ينتقل بعد.
الإجابة المختصرة
مفتاح المرور زوج من المفاتيح: يبقى المفتاح الخاص لدى المستخدم (على جهاز، أو مشفَّراً لدى مزوّد المزامنة)، ولا تحتفظ الخدمة إلا بالمفتاح العام، فلا تجد الصفحة المزيّفة كلمة مرور تسرقها عند الدخول بمفتاح المرور. وفي Microsoft Entra ID تتوفر مفاتيح المرور في جميع الإصدارات بما فيها المجاني، أما فرض استخدامها فيحتاج إلى الوصول المشروط (Conditional Access) الذي يتطلب Entra ID P1. وفي Google Workspace يفعّل المسؤول أولاً خيار تخطّي كلمات المرور. ابدأ بالمسؤولين ثم الموظفين ثم تطبيقاتك، وسجّل طريقتين لكل شخص حتى لا يتحول فقدان الهاتف إلى حجب عن الحساب، وأبقِ إرشاداتنا للمصادقة الثنائية على كل ما لا تصل إليه مفاتيح المرور.
ما مفتاح المرور وكيف يختلف عن المصادقة الثنائية
يصف تحالف FIDO مفاتيح المرور بأنها تقنية بديلة لكلمات المرور. فعند تسجيل الدخول توافق بالبصمة أو الوجه أو رمز PIN نفسه الذي تفتح به هاتفك أو حاسوبك، ثم يثبت جهازك أنه يحمل المفتاح الخاص. وتوضّح Microsoft أن مفتاح المرور لا يعمل إلا مع الموقع أو التطبيق الذي أُنشئ له، ولهذا لا تحصل صفحة الدخول المقلَّدة منه على شيء. أما المعياران اللذان يقوم عليهما، WebAuthn (الجزء الخاص بالمتصفح) وCTAP، فيُعرفان معاً باسم FIDO2.
تُبقي المصادقة الثنائية كلمة المرور وتضيف خطوة ثانية. أما مفتاح المرور فيغيّر هذه النصيحة من ثلاثة أوجه:
- يغطي الخطوتين معاً. تصف Google مفتاح المرور بأنه يغطي العاملين الأول والثاني. وفي الحساب الذي فُعّل فيه التحقق بخطوتين، يتجاوز المفتاح الخطوة الثانية.
- لا يفعّل التحقق بخطوتين. تقول Google إن تسجيل مفتاح مرور لا يشغّل التحقق بخطوتين، وإن تفعيل تخطّي كلمات المرور لا يزيل كلمة مرور المستخدم. فالطريق القديم يبقى مفتوحاً، لذا أبقِ التحقق بخطوتين فعّالاً لحمايته.
- بقية نصائحنا للمصادقة الثنائية قائمة. طريقتان لكل شخص، ولا رموز استعادة داخل صندوق البريد الذي تحميه، وخطوة مكتوبة عند مغادرة الموظف: كلها تنتقل كما هي من دليلنا للمصادقة الثنائية للشركات. وهذا الدليل يصنّف أصلاً مفاتيح المرور ومفاتيح الأمان بوصفها الخيار الأقوى.
متزامن أم مقيّد بالجهاز: أي مفتاح لمن
يفرّق تحالف FIDO بين المفاتيح المتزامنة والمقيّدة بالجهاز: الأولى تنتقل بين أجهزة المستخدم عبر خدمة سحابية، والثانية لا تغادر جهازاً واحداً أبداً. ويوصي دليل Microsoft للنشر بنوع مختلف لكل فئة من المستخدمين.
| السؤال | مفتاح متزامن | مفتاح مقيّد بالجهاز |
|---|---|---|
| أين يوجد | على أجهزة المستخدم، عبر مزوّد مثل Apple Keychain أو Google | على جهاز واحد، مثل مفتاح أمان FIDO2 أو Microsoft Authenticator |
| توصية Microsoft | بقية المستخدمين | المسؤولون ومن يصلون إلى بيانات حساسة والمستخدمون الخاضعون لتنظيم صارم (مفتاح FIDO2 أولاً، وAuthenticator بديلاً) |
| إذا فُقد هاتف واحد | تبقى النسخ على أجهزة المستخدم الأخرى عاملة | يحتاج المستخدم إلى طريقة ثانية مسجَّلة |
| الجهد العملي | لا شيء يُسلَّم، لكن نسخة مشفَّرة من المفتاح تبقى في سحابة المزوّد | مفاتيح تُشترى وتُسلَّم وتُتابَع، أو تطبيق يُثبَّت على كل هاتف |
رأينا لشركة من 5 إلى 300 موظف: مفتاح مقيّد بالجهاز على الأقل لكل من يتحكم في إعدادات الحساب المؤسسي أو النطاق أو حركة الأموال، ومفتاح متزامن للبقية.
ترتيب التنفيذ لفريق من 5 إلى 300 موظف
تستطيع شركة من 10 موظفين اجتياز هذه الخطوات بسرعة، أما شركة من 300 موظف فالأفضل أن تتقدّم مجموعةً بعد مجموعة، كما يفعل دليل Microsoft.
- افحص الأجهزة. لتسجيل الدخول المقاوم للتصيّد تذكر Microsoft إصدارات دنيا: Windows 10 22H2 مع Windows Hello for Business، وWindows 11 22H2 لأفضل تجربة مع مفاتيح المرور، وmacOS 13، وiOS 17، وAndroid 14. ويقترح دليلها مفاتيح الأمان لمستخدمي Android 13 الذين لا يستطيعون استعمال المفاتيح المتزامنة. أما الحد الأدنى لدى Google فأقل: Windows 10، وmacOS Ventura، وChromeOS 109، وAndroid 9، وiOS 16.
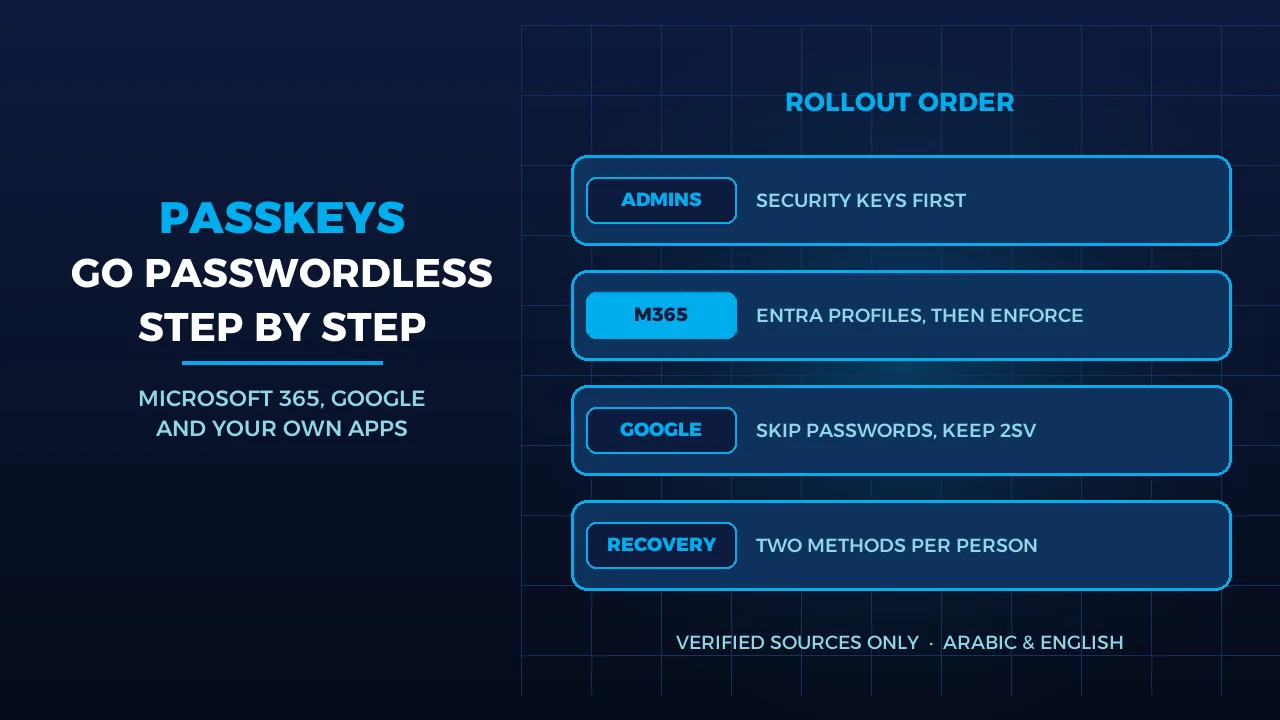
- المسؤولون أولاً. تقول Microsoft إن التجربة تبدأ عادةً بالمسؤولين ثم تتوسع إلى البقية. سجّل طريقتين لكل مسؤول قبل فرض أي شيء.
- ثم Microsoft 365. في Entra فعّل ملفات مفاتيح المرور (passkey profiles) واضبط خيار Allow self-service set up على Yes، وإلا فلن يستطيع المستخدمون التسجيل من صفحة Security info. ويُدعم حتى 3 ملفات، وهذا يكفي لفئتي «المسؤولون» و«البقية». ولا يمكن التراجع بعد الاشتراك في الملفات. ويجب تحديد المفاتيح المتزامنة داخل الملف. ويستطيع المستخدم الجديد البدء برمز وصول مؤقت (Temporary Access Pass)، ثم تسجيل أول مفتاح يعمل على الأجهزة الأخرى أيضاً.
- ثم الفرض. لا يحتاج التسجيل وتسجيل الدخول إلى ترخيص، لكن Microsoft توصي بترخيص Entra ID P1 على الأقل، لأنه الترخيص الذي يتيح الفرض عبر الوصول المشروط. تحقّق مما إذا كانت باقتك تتضمنه. شغّل السياسة أولاً في وضع Report-only، واستثنِ منها حسابات الطوارئ.
- Google Workspace إن كانت هي منصتك. يحدّد المسؤول خيار Allow users to skip their password تحت Security ثم Authentication ثم Passwordless، للشركة كلها أو لوحدة تنظيمية واحدة. ثم يفعّله كل مستخدم ويضيف مفتاح مرور. وتنبّه Google إلى أن المفتاح الجديد قد يستغرق 7 أيام ليتوفر عند تسجيل الدخول، فاترك فاصلاً قبل أي انتقال نهائي. ولا تذكر صفحة المسؤول لدى Google الإصدارات المدعومة إلا لمراقبة استخدام مفاتيح المرور، لا للإعداد نفسه.
- تطبيقاتك في النهاية. الطريق الأقصر هو الدخول الموحّد: اربط التطبيق بـEntra فيرث طريقة الدخول التي أصلحتها. أما التطبيق الذي له صفحة دخول خاصة فيضيف مطوّرك إليه WebAuthn على الموقع. ومفتاح المرور مرتبط بنطاق ويب هو RP ID، فثبّت النطاق قبل أن تبدأ.
الاستعادة: هاتف مفقود، وموظف غادر، وصندوق بريد مشترك
اكتب هذا كله قبل بدء التنفيذ.
- هاتف مفقود. توصي Microsoft بطريقتين للمصادقة على الأقل لكل مستخدم لهذه الحالة تحديداً. يدخل المستخدم بالطريقة الثانية ويحذف مفتاح الجهاز المفقود. وتعطي صفحة مساعدة Google التعليمات نفسها للجهاز المفقود أو المسروق.
- فقدان كل الطرق. في Microsoft 365 يصدر المسؤول رمز وصول مؤقت، وهو الطريق الذي تصفه Microsoft للمستخدمين الجدد أو الذين لا يملكون مصادقة متعددة العوامل، لذا فعّل سياسته قبل أن تحتاج إليه. تحقّق من الشخص أولاً بمكالمة صوتية أو وجهاً لوجه، لأن المهاجم سيحاول إقناع فريق الدعم بهذه الخطوة تحديداً.
- موظف غادر. عطّل الحساب أولاً. وفي Entra احذف مفتاح المرور من طرق المصادقة الخاصة بالمستخدم. وفي Google يحذف المسؤول مفاتيح مرور المستخدم من إعداداته الأمنية، ثم يعيد تعيين كلمة المرور وملفات تعريف الارتباط الخاصة بتسجيل الدخول. فنظام Android ينشئ مفاتيح المرور تلقائياً، وتحذّر Google من أن إعادة تعيين ملفات تعريف الارتباط وحدها تتيح للشخص العودة إلى الحساب والحصول على مفتاح جديد. وقد تبقى نسخة متزامنة في حساب Apple أو Google شخصي. وتتحقق الخدمة من كل عملية دخول بالمفتاح العام الذي تحتفظ به، ولهذا فإن حذف مفتاح المرور من جهتك هو ما ينهي استخدام تلك النسخة.
- صناديق البريد المشتركة. تقول Microsoft إن صندوق البريد المشترك ليس مخصصاً لتسجيل الدخول المباشر: احظر الدخول إلى حسابه وأبقِه محظوراً. ويصل إليه المفوَّضون من صناديق بريدهم، فلا يحتاج info@ إلى مفتاح خاص به، بل يتولى ذلك المفتاح الشخصي لكل مفوَّض.
- الأجهزة المشتركة. تقول Google إن مفاتيح المرور تُنشأ فقط على أجهزة تملكها وتستعملها شخصياً، لأن كل من يفتح الجهاز يصل إلى الحساب. ورمز PIN مشترك في المكتب يُفسد الفكرة كلها.
- تغيير اسم المستخدم. إذا تغيّر اسم الدخول (UPN)، تقول Microsoft إن على المستخدم حذف المفتاح القديم وإضافة جديد. خطّط لذلك قبل أي تغيير للعلامة التجارية.
ما لن ينتقل بعد
- حسابات الضيوف. لا يدعم Entra تسجيل مفاتيح المرور للضيوف الداخليين أو الخارجيين، فلا يستطيع المحاسبون والمستشارون الخارجيون المضافون بصفة ضيوف تسجيل مفتاح في حسابك المؤسسي.
- كلمة المرور نفسها، حالياً. إرشاد Google للمطورين هو إبقاء طرق الدخول الحالية أثناء الانتقال، لأن بعض المستخدمين لا يستطيعون استعمال مفاتيح المرور بعد، مع التحذير من أن الطريقة القديمة تبقى نقطة ضعف.
- التطبيقات القديمة وكلمات مرور التطبيقات. كل ما زال يعتمد عليها يقع خارج هذا العمل. ويشرح دليلنا للمصادقة الثنائية كيفية تدقيقها.
- كل ما لا يدعم مفاتيح المرور. قبل أن تفترض أن مصرفك أو مسجّل نطاقك أو لوحة التحكم أو نظام المحاسبة يقبل مفتاح مرور، راجع توثيق المورّد نفسه. وحيث لا يقبل، تبقى المصادقة الثنائية القوية هي وسيلة الحماية، وتغطي قائمة فحص أمن الشبكات الباقي.
- موعد قانوني. يستند هذا المقال إلى وثائق المورّدين، لا إلى مراجعة للتشريعات الإماراتية، وليس فيها ما يذكر مفاتيح المرور بوصفها شرطاً قانونياً. وإن كان قطاعك خاضعاً للتنظيم، فاسأل مستشار الامتثال لديك.
ثلاثة قرارات عليك اتخاذها
- أي الحسابات تحصل على مفاتيح أمان؟ اكتب قائمة بكل من يستطيع تغيير إعدادات الحساب المؤسسي أو النطاق أو تعديل دفعة مالية، وامنحهم طريقة مقيّدة بالجهاز.
- هل ستفرض أم تكتفي بالإتاحة؟ الإتاحة لا تحتاج إلى ترخيص إضافي في Entra، والفرض يحتاج إلى P1 في Microsoft 365. وإذا كنت ما زلت تختار المنصة، فراجع مقارنة Microsoft 365 وGoogle Workspace وصفحة البريد الإلكتروني للشركات.
- من يتولى الاستعادة؟ سمِّ شخصاً واحداً يتحقق من الهوية ويصدر الوصول المؤقت ويحذف المفاتيح عند مغادرة أي موظف، وسمِّ له بديلاً. وتدعم خدمتنا للمصادقة الثنائية معياري TOTP وU2F عبر تطبيقات الويب والخدمات السحابية وشبكات VPN، وهي الطبقة التي تبقى على الأنظمة الخارجة عن مفاتيح المرور.
الأسئلة الشائعة
هل تحل مفاتيح المرور محل المصادقة الثنائية؟
في عمليات الدخول التي تستعملها، نعم: يغطي المفتاح العاملين معاً لأنه يحتاج إلى جهازك وإلى بصمتك أو وجهك أو رمز PIN. لكن كلمة المرور تبقى عادةً على الحساب، ولا تفعّل Google التحقق بخطوتين نيابةً عنك. لذا أبقِ المصادقة الثنائية فعّالة حتى تحظر سياسةٌ الدخولَ بكلمة المرور.
هل نحتاج إلى تراخيص إضافية لمفاتيح المرور في Microsoft 365؟
ليس لتسجيلها واستعمالها. تقول Microsoft إن مفاتيح المرور متاحة في جميع إصدارات Entra ID بما فيها المجاني، دون أي ترخيص إضافي. أما إلزام الموظفين بها عبر الوصول المشروط فيحتاج إلى Entra ID P1، لذا تحقّق مما إذا كانت باقتك الحالية تتضمنه قبل أن تحدد موعداً للتخلي عن كلمات المرور.
ماذا لو رفض موظف استعمال هاتفه الشخصي؟
سلّمه مفتاح أمان FIDO2 بدلاً من ذلك. تذكر Microsoft مفاتيح الأمان بديلاً للموظفين من غير المسؤولين، وتقبل Google مفاتيح FIDO2 لإنشاء مفاتيح المرور أيضاً. وسجّل له طريقة ثانية كذلك، لأن فقدان مفتاح وحيد بلا بديل يعني اتصالاً بالمسؤول لاستعادة الوصول إلى الحساب.
المصادر
- تحالف فايدو — [FIDO Passkeys: Passwordless Authentication] (اطُّلع عليه في 2026-11-05)
- توثيق مايكروسوفت — [How to enable passkeys (FIDO2) in Microsoft Entra ID] (اطُّلع عليه في 2026-11-05)
- توثيق مايكروسوفت — [Plan a phishing-resistant passwordless authentication deployment in Microsoft Entra ID] (اطُّلع عليه في 2026-11-05)
- توثيق مايكروسوفت — [Get started with a phishing-resistant passwordless authentication deployment in Microsoft Entra ID] (اطُّلع عليه في 2026-11-05)
- توثيق مايكروسوفت — [About shared mailboxes in Microsoft 365] (اطُّلع عليه في 2026-11-05)
- توثيق مايكروسوفت — [Passkeys (FIDO2) authentication method in Microsoft Entra ID] (اطُّلع عليه في 2026-11-05)
- مساعدة غوغل للمؤسسات — [Allow users to skip passwords at sign-in] (اطُّلع عليه في 2026-11-05)
- مساعدة حساب غوغل — [Sign in with a passkey instead of a password] (اطُّلع عليه في 2026-11-05)
- مساعدة غوغل للمؤسسات — [Manage a user’s security settings] (اطُّلع عليه في 2026-11-05)
- غوغل للمطورين — [Passkeys developer guide for relying parties] (اطُّلع عليه في 2026-11-05)
أين نحن
بيغ بانغ لحلول تقنية المعلومات تخطّط وتدير التقنية لشركات الإمارات منذ 2003، مقرّها في مجمّع الشارقة للبحوث والتكنولوجيا والابتكار وفرعها في الخليج التجاري بدبي. الدعم على مدار الساعة، والمكتب مفتوح من السبت إلى الخميس، 9:00–18:00 بتوقيت الإمارات. لتخطيط مفاتيح المرور واستعادة الحسابات لفريقك، تواصل معنا أو راسلنا على واتساب.
تحدّث إلينا مباشرةً — نردّ عادةً خلال دقائق في ساعات العمل.