معظم الشركات الصغيرة التي نعمل معها في الإمارات لديها نسخة احتياطية من نوعٍ ما، لكن القليل منها يملك خطّة مكتوبة للتعافي من برامج الفدية: من أي نسخة نستعيد، ومن يفصل ماذا، ومن يتحدّث إلى العملاء، وإلى متى يمكن أن يستمرّ العمل على الورق. وحين تظهر رسالة الفدية صباح يوم أحد، يجيب عن هذه الأسئلة على عجل من صادف وجوده في المكتب. يشرح هذا الدليل ما ينبغي تجهيزه قبل ذلك اليوم، استنادًا إلى إرشادات حكومية منشورة وإلى الثغرات التي نصادفها كثيرًا في أنظمة المكاتب الصغيرة.
الإجابة المختصرة
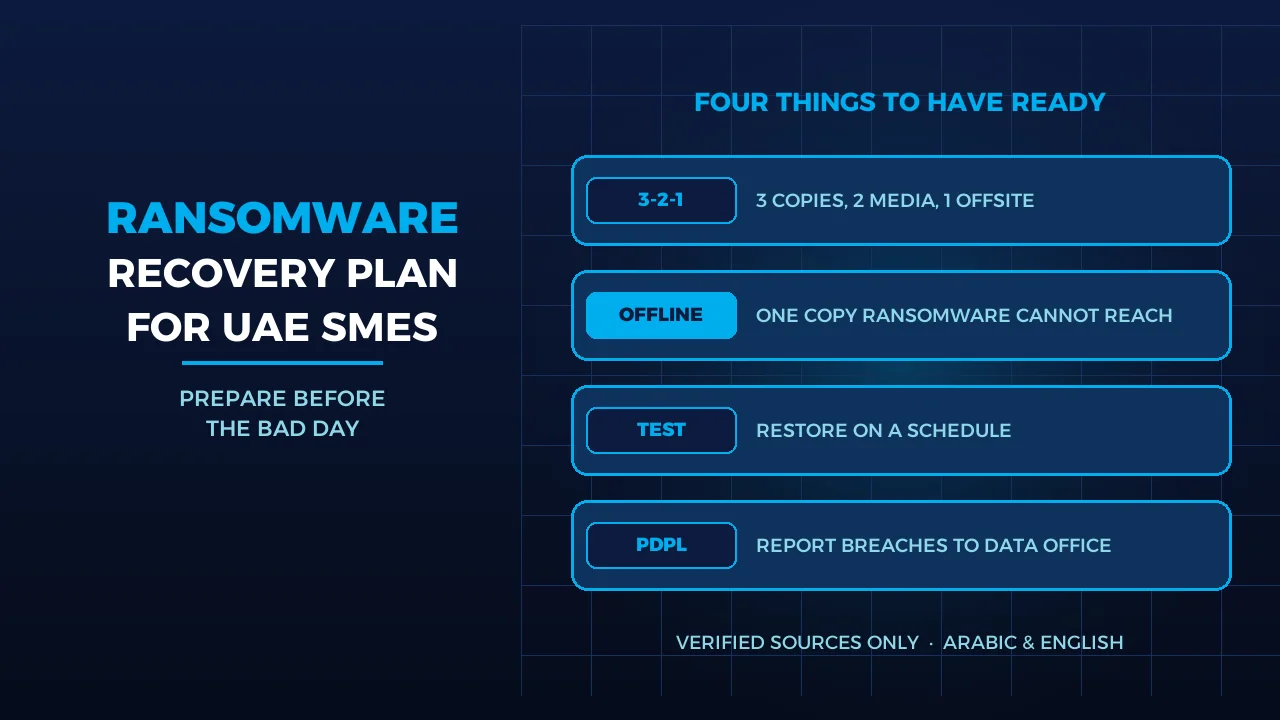
تتألّف خطّة التعافي من برامج الفدية للشركة الصغيرة من أربعة أجزاء. أولًا: نسخ احتياطية لا يصل إليها المهاجم؛ إذ يوصي دليل CISA لمكافحة الفدية بالاحتفاظ بنسخ غير متّصلة ومشفّرة، لأن كثيرًا من برامج الفدية تبحث عن أي نسخة يمكنها بلوغها فتحذفها أو تشفّرها. ثانيًا: قاعدة 3-2-1، أي 3 نسخ على وسيطين مختلفين وواحدة خارج الموقع. ثالثًا: اختبارات استعادة دورية، لا في اليوم السيّئ. رابعًا: أصحاب قرار معروفون بالاسم ونسخة ورقية من الخطّة. وإن كنت تحتفظ ببيانات شخصية، فإن قانون حماية البيانات الشخصية الإماراتي يُلزمك بإبلاغ مكتب الإمارات للبيانات عن حالات الانتهاك التي يشملها القانون. ويمكن أن تساعدك حلول النسخ الاحتياطي وعقد الصيانة السنوي لدينا في الجانب التقني.
لماذا تستهدف برامج الفدية نسخك الاحتياطية أولًا
لم تعد برامج الفدية تكتفي بقفل الملفات. يصف دليل CISA للفدية ما يُسمّى «الابتزاز المزدوج»: ينسخ المهاجمون بياناتك إلى جانب تشفيرها، ويهدّدون بنشر ما أخذوه إن لم تدفع. ويحذّر الدليل نفسه من أن كثيرًا من هذه البرامج تبحث عن النسخ الاحتياطية المتاحة فتحذفها أو تشفّرها كي تصبح الاستعادة مستحيلة. ويؤكّد المركز الوطني للأمن السيبراني في المملكة المتحدة المعنى ذاته في إرشاداته للحدّ من الفدية: برامج الفدية تستهدف النسخ الاحتياطية عمدًا لترفع احتمال الدفع.
ما يعنيه ذلك عمليًا: قرص USB موصول بالخادم طوال الوقت، أو مجلّد شبكي مربوط بحرف محرّك أقراص على كل جهاز، ليس نسخة احتياطية تصمد أمام الفدية. إن كان موظفوك يستطيعون فتحه، فالبرنامج الخبيث الذي يعمل بحساباتهم يستطيع ذلك أيضًا. وفي تجربتنا، هذه ثغرة شائعة في المكاتب الصغيرة، وإغلاقها قليل الكلفة عادةً.
طبقة النسخ الاحتياطي: 3-2-1، وغير متّصلة، ومتعدّدة الإصدارات
تشير الجهتان إلى النمط نفسه. تضع تدوينة المركز البريطاني النسخ غير المتّصلة في عالم متّصل أربع قواعد: أن تبقى نسخة واحدة على الأقل غير متّصلة في كل وقت، وأن يمكن إرجاع النسخ السحابية إلى إصدار أقدم، واتّباع قاعدة 3-2-1 (3 نسخ على الأقل، على جهازين، وواحدة خارج الموقع)، والنسخ بانتظام. وتنصّ ورقة CISA عن خيارات النسخ الاحتياطي على القاعدة ذاتها: نسخة أساسية واثنتان احتياطيتان، على نوعين مختلفين من الوسائط، مع حفظ نسخة واحدة خارج الموقع.
السحابة قد تكون «غير متّصلة» أيضًا. يوضّح المركز البريطاني أن التخزين السحابي يمكن أن يؤدّي دور النسخة غير المتّصلة إذا رفض الاتصالات حين لا يكون قيد الاستخدام، فلا تبلغه برامج الفدية الموجودة على شبكتك. وتقترح CISA كذلك تفعيل الحماية من الحذف أو قفل الكائنات على التخزين السحابي. أمّا لخدمات النسخ السحابي، فتضيف مبادئ النسخ السحابي المقاوم للفدية أن تتمكّن من استعادة إصدار أقدم حتى لو تلفت الإصدارات اللاحقة، وأن يكون الاحتفاظ لمدّة زمنية ثابتة لا لعدد ثابت من النسخ، وأن تصدر تنبيهات عند محاولة أي تغيير يتطلّب صلاحيات عليا.
| مكان النسخة | هل تصل إليها برامج الفدية من شبكتك؟ | دورها في خطّة التعافي |
|---|---|---|
| قرص أو جهاز NAS موصول دائمًا ومربوط بحرف محرّك أقراص | نعم، إن كان المستخدمون يصلون إليه | استعادة سريعة لملف منفرد؛ وليست نسختك في مواجهة الفدية |
| نسخ سحابي بسجلّ إصدارات واحتفاظ زمني | أصعب؛ يمكن استعادة الإصدارات الأقدم إن أصيبت الأحدث | النسخة الرئيسية خارج الموقع |
| نسخة غير متّصلة: قرص مفصول، أو تخزين سحابي يرفض الاتصالات وهو خامل | لا، ما دامت مفصولة | النسخة التي تعيد البناء منها |
لا تنسَ أدوات إعادة البناء. توصي CISA بالاحتفاظ بـ«صور ذهبية» للأنظمة الحرجة، أي قوالب جاهزة فيها نظام التشغيل والتطبيقات مثبّتة، إلى جانب نسخ غير متّصلة من ملفات التثبيت واتفاقيات الترخيص ووثائق تقنية المعلومات. فالبيانات وحدها لا تعيد الخادم إلى العمل؛ تحتاج أيضًا إلى بيئة نظيفة تستعيدها عليها.
اختبارات الاستعادة: الخطوة التي تتجاوزها معظم الخطط
النسخة التي لم تُجرَّب استعادتها قطّ أمنية لا خطّة. تطلب CISA من المؤسسات اختبار توفّر النسخ وسلامتها بانتظام ضمن سيناريو تعافٍ من كارثة، ويطلب المركز البريطاني أن تتأكّد من معرفتك بطريقة استعادة الملفات وأن تختبر بانتظام أنها تعمل كما ينبغي.
- استعد شيئًا حقيقيًا. اختر نظامًا واحدًا من أنظمة العمل، كالحسابات أو المجلّد المشترك، واستعده على جهاز منفصل، وقِس الوقت.
- دوّن الترتيب. تنصح CISA بالاستعادة وفق قائمة محدّدة مسبقًا بالأصول الحرجة، بدءًا بما يدرّ الإيراد والأنظمة التي يعتمد عليها.
- استعد على بيئة نظيفة. تحذّر CISA من أن المهاجمين قد يتركون برمجيات خبيثة أخرى يجب العثور عليها قبل إعادة البناء من النسخ، ومن أن عملية التعافي يجب ألّا تعيد إصابة الأنظمة النظيفة.
- سجّل النتيجة. الوقت الذي تستغرقه الاستعادة التجريبية هو الرقم الصادق الذي تقدّمه للإدارة حين تسأل عن المدّة التي سيتوقّف فيها العمل.
نتناول جانب الموقع الإلكتروني من ذلك في دليلنا عن خطّة النسخ الاحتياطي والاستعادة للمواقع.
من يقرّر في اليوم السيّئ
تتعثّر الخطوات التقنية حين لا يعرف أحد من المخوّل باتخاذها. توصي CISA بخطّة أساسية للاستجابة للحوادث ترافقها خطّة تواصل، وبالاحتفاظ بنسخة ورقية وأخرى غير متّصلة منها. وهذا مهمّ لأن خادم الملفات والبريد قد يكونان أول ما تفقده.
- من يعزل الأنظمة. أول خطوة استجابة لدى CISA هي تحديد الأنظمة المتأثّرة وعزلها فورًا، وفصل الشبكة على مستوى المبدّل إن أصيبت عدّة أنظمة. أمّا إطفاء الأجهزة فهو حلّ أخير فقط، لأنه يمحو الأدلّة المحفوظة في الذاكرة. سمِّ الشخص المخوّل بفصل الكابل دون انتظار موافقة.
- من يقرّر في مسألة الفدية. يقول المركز البريطاني إن جهات إنفاذ القانون لا تشجّع دفع الفدية ولا تؤيّده ولا تتغاضى عنه، وإن الدفع لا يضمن استعادة بياناتك. ويطلب كذلك أن تحدّد المؤسسة مسبقًا كيف سترد على طلب الفدية وعلى التهديد بنشر البيانات. اتّفقوا على صاحب هذا القرار قبل الحاجة إليه.
- من يتحدّث. شخص للموظفين، وآخر للعملاء والموردين، وجهة اتصال واحدة مع مزوّد تقنية المعلومات. احفظ أرقام هواتفهم المحمولة في النسخة الورقية من الخطّة.
ويشرح دليل الساعة الأولى بعد اختراق الموقع الخطوات الأولى حين يُخترق موقعك.
واجب الإبلاغ عن الانتهاك في قانون حماية البيانات الإماراتي
دخل المرسوم بقانون اتحادي رقم 45 لسنة 2021 بشأن حماية البيانات الشخصية حيّز التنفيذ في 2 يناير 2022، وفق البوابة الرسمية لحكومة الإمارات. وتُلزم المادة 9 من النصّ العربي للقانون المتحكّمَ، بمجرّد علمه بأي اختراق أو انتهاك من شأنه المساس بخصوصية بيانات صاحبها وسرّيتها وأمنها، بإبلاغ مكتب الإمارات للبيانات بالانتهاك ونتائج التحقيق خلال المدّة ووفق الإجراءات التي تحدّدها اللائحة التنفيذية. ويجب أن يبيّن البلاغ طبيعة الانتهاك وأسبابه وعدده التقريبي، وبيانات مسؤول حماية البيانات، والآثار المحتملة، والإجراءات المتّخذة، مع توثيق الانتهاك. وعلى المتحكّم كذلك إخطار أصحاب البيانات المتأثّرين، وعلى المعالج، كالمزوّد الخارجي، إخطار المتحكّم فور علمه بالانتهاك.
وهذا يعني لخطّة التعافي ثلاثة أمور: أن تعرف هل تحوي الأنظمة المعرّضة للخطر بيانات شخصية، وأن تحتفظ بسجلّات تكفي لوصف ما حدث، وأن تُدرج خطوة الإبلاغ وصاحبها في الخطّة. أمّا المهلة الدقيقة فتحدّدها اللائحة التنفيذية، فتحقّق من الوضع الحالي مع مستشارك القانوني. وعلى الشركات في المناطق الحرّة التي لها قانون بيانات خاص، مثل مركز دبي المالي العالمي، أن تتحقّق من النظام المنطبق عليها. ويتناول مقالنا عن قانون حماية البيانات الإماراتي وموقعك الإلكتروني الالتزامات الأوسع.
ثلاثة قرارات تتّخذها هذا الشهر
- حدّد مكان نسختك غير المتّصلة. إمّا قرص مفصول يُبدَّل وفق جدول، وإمّا تخزين سحابي يرفض الاتصالات وهو خامل مع سجلّ إصدارات. ويستطيع فريق حلول النسخ الاحتياطي لدينا مساعدتك في إعداد ذلك.
- حدّد كم مرّة تختبر الاستعادة، ومن يعتمد النتيجة. دوّن المدّة واسم من يعتمد النتيجة في الخطّة، وسجّل الوقت الذي تستغرقه كل استعادة تجريبية. ويمكن بحث اختبارات الاستعادة ضمن عقد الصيانة السنوي.
- حدّد من يفعل ماذا، واطبعه. العزل، ومسألة الفدية، والإبلاغ وفق قانون حماية البيانات، ورسائل العملاء: يحتاج كلٌّ منها إلى مسؤول محدّد بالاسم. وللبيئات الأكبر، يمكن أن تساعد خدمة تشغيل البنية التحتية في المراقبة وفي تحديث الصور الذهبية باستمرار.
الأسئلة الشائعة
هل المزامنة السحابية هي النسخ الاحتياطي نفسه؟
لا. مجلّد المزامنة ينقل التغييرات، ومنها الملفات المشفّرة، إلى كل جهاز مرتبط به. أمّا النسخة الاحتياطية فتحتفظ بإصدارات أقدم يمكنك الرجوع إليها. ويوصي المركز البريطاني باختيار نسخ سحابي يتيح استعادة إصدار سابق حتى لو تلفت الإصدارات اللاحقة، وبإبقاء نسخة واحدة على الأقل غير متّصلة في كل وقت.
كم مرّة ينبغي للشركة الصغيرة أن تختبر الاستعادة؟
لا تحدّد CISA ولا المركز البريطاني مدّة ثابتة؛ وكلاهما يطلب الاختبار بانتظام. نقترح اختبارًا كاملًا لنظام حرج واحد على الأقل كل ربع سنة، إضافة إلى اختبار بعد أي تغيير كبير، كخادم جديد أو انتقال إلى السحابة. وسجّل الوقت الذي تستغرقه كل عملية استعادة.
هل يجب الإبلاغ عن هجوم فدية بموجب قانون حماية البيانات الإماراتي؟
إن طال الهجوم بيانات شخصية على نحو من شأنه المساس بخصوصيتها أو سرّيتها أو أمنها، فإن المادة 9 من القانون تُلزم المتحكّم بإبلاغ مكتب الإمارات للبيانات وإخطار أصحاب البيانات المتأثّرين، خلال المدّة التي تحدّدها اللائحة التنفيذية. وتحقّق من التفاصيل مع مستشارك القانوني.
المصادر
- وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية، دليل مكافحة برامج الفدية [#StopRansomware Guide] (اطُّلع عليه في 2026-10-26)
- وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية، خيارات النسخ الاحتياطي للبيانات [Data Backup Options] (اطُّلع عليه في 2026-10-26)
- المركز الوطني للأمن السيبراني في المملكة المتحدة، الحدّ من هجمات البرمجيات الخبيثة والفدية [Mitigating malware and ransomware attacks] (اطُّلع عليه في 2026-10-26)
- المركز الوطني للأمن السيبراني في المملكة المتحدة، النسخ غير المتّصلة في عالم متّصل [Offline backups in an online world] (اطُّلع عليه في 2026-10-26)
- المركز الوطني للأمن السيبراني في المملكة المتحدة، مبادئ النسخ السحابي المقاوم للفدية [Principles for ransomware-resistant cloud backups] (اطُّلع عليه في 2026-10-26)
- البوابة الرسمية لحكومة الإمارات، قوانين حماية البيانات (اطُّلع عليه في 2026-10-26)
- مرسوم بقانون اتحادي رقم 45 لسنة 2021، النصّ العربي لقانون حماية البيانات الشخصية (اطُّلع عليه في 2026-10-26)
أين نحن
بيغ بانغ لحلول تقنية المعلومات تخطّط وتدير التقنية لشركات الإمارات منذ 2003، مقرّها في مجمّع الشارقة للبحوث والتكنولوجيا والابتكار وفرعها في الخليج التجاري بدبي. الدعم على مدار الساعة، والمكتب مفتوح من السبت إلى الخميس، 9:00–18:00 بتوقيت الإمارات. إن أردت خطّة تعافٍ مكتوبة واختبار استعادة على أنظمتك، تواصل معنا أو راسلنا على واتساب.
تحدّث إلينا مباشرةً — نردّ عادةً خلال دقائق في ساعات العمل.