السبب الذي يدفع الشركة إلى نقل الايميل صغير في العادة. تصل فاتورة تجديد لسيرفر بريد لا يريده أحد، أو يسأل مدير مالي جديد لماذا يعيش صندوق accounts@ المشترك على لابتوب موظف واحد، أو يبدأ بريد الشركة بالوصول إلى مجلد السبام عند عميل كبير. عندها يبحث أحدهم عن ترحيل بريد الشركات في الإمارات فيجد عشرات الصفحات التي تعد بـ«صفر انقطاع» من دون أن تقول ما الذي يُنقل، وما الذي يتعطّل، ومن يمسك كلمات مرور الأدمن 3 أيام. هذا المقال هو الشرح الذي نقدّمه لعملائنا قبل أي ترحيل. وإن كنت تريد الخدمة مباشرة فهي في صفحة ترحيل البريد الإلكتروني.
الإجابة المختصرة
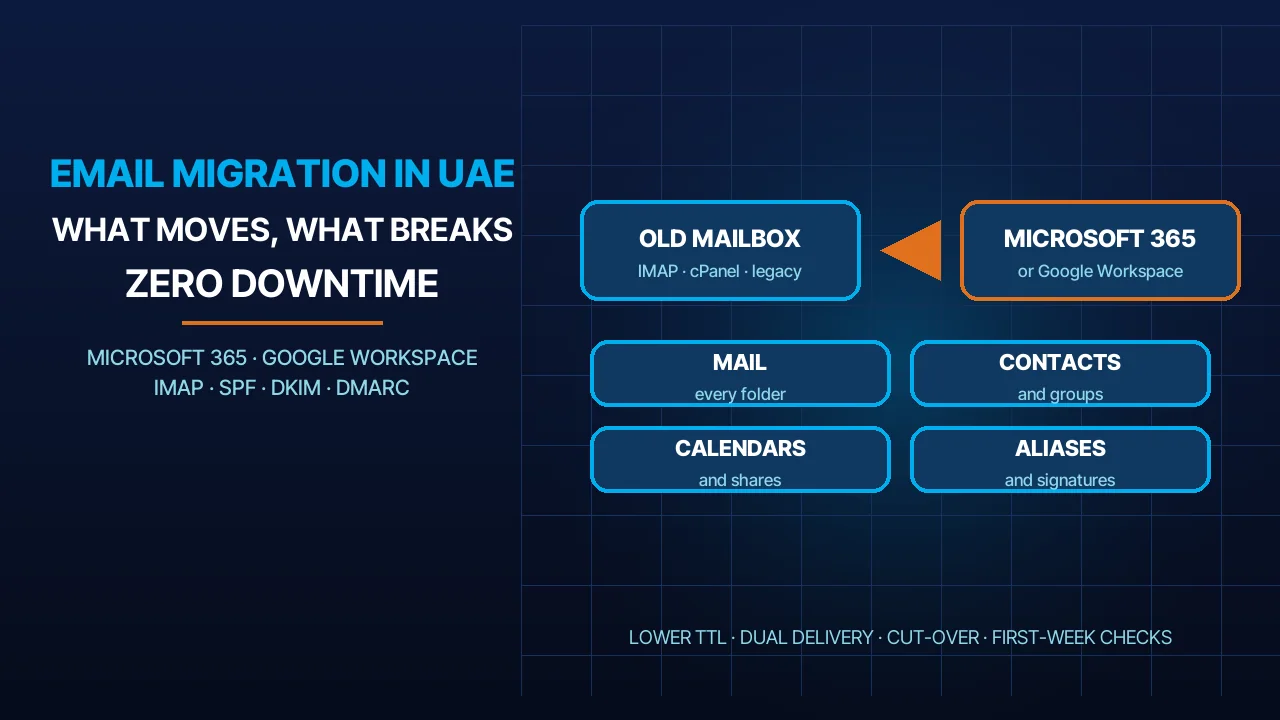
ترحيل بريد الشركات في الإمارات هو نقل صناديق البريد وجهات الاتصال والتقويمات والصناديق المشتركة والأسماء البديلة من منصّة بريد إلى أخرى، غالباً إلى Microsoft 365 أو Google Workspace أو IMAP مستضاف، من دون تغيير عنوان أي موظف. إذا نُفّذ بالترتيب الصحيح فلن تضيع رسالة ولن يلاحظ أحد التبديل: يُنسخ البريد القديم أولاً والسيرفر القديم ما زال يعمل، وتُخفَّض قيمة TTL في DNS مسبقاً، ويُسلَّم البريد إلى المنصّتين معاً أثناء التبديل، ويُغيَّر سجل MX في النهاية. وإذا نُفّذ بالترتيب الخطأ فستقضي الشركة أسبوعاً تجيب عن سؤال «هل وصلك ايميلي؟». الترتيب، لا الأداة، هو ما يحدّد أيّ النتيجتين تحصل عليها.
ما الذي يُنقل فعلاً من الايميل القديم (الرسائل وجهات الاتصال والتقويمات والصناديق المشتركة والأسماء البديلة)
كل ترحيل ننفّذه يبدأ بجرد، لأن صندوق البريد ليس القصة كلها أبداً. هذه هي العناصر التي يجب أن تصل إلى الجهة الأخرى.
صناديق البريد والمجلدات. الرسائل نفسها ببنية مجلداتها، وحالة المقروء وغير المقروء، والعلامات. معظم المنصّات تنسخها جيداً. ما يُنسخ بثقة أقل هو كل ما أنشأه البرنامج القديم محلياً: أرشيفات PST في Outlook، ومجلدات «على جهازي» في بريد Apple، والقواعد التي لم تُحفظ على السيرفر يوماً. نطلب هذه الأشياء منذ البداية؛ فلن تراها أي أداة ترحيل.
جهات الاتصال والتقويمات. جهات الاتصال والتقويمات الشخصية تنتقل مع الصندوق. أما التقويمات المشتركة وقاعات الاجتماعات والاجتماعات المتكرّرة مع أطراف خارجية وصلاحيات التفويض فتحتاج إلى إعادة بناء على المنصّة الجديدة، ويجب منح من كان يملك صلاحية التفويض صلاحيته من جديد. المدير الذي لم تعد سكرتيرته ترى تقويمه هو الشكوى الأكثر تكراراً في اليوم الأول، وهي شكوى يمكن تجنّبها كلياً.
الصناديق المشتركة والمجموعات. عناوين مثل info@ وsales@ وaccounts@ وsupport@ هي في العادة صناديق مشتركة أو مجموعات توزيع، لا مستخدمين. يجب إنشاؤها على المنصّة الجديدة قبل التبديل، بالأعضاء أنفسهم، وإلا ارتدّ البريد المرسل إليها أو سقط في صندوق شخص واحد.
الأسماء البديلة والتحويلات. عناوين موظفين قدامى تحوّل إلى موظف حالي، وأسماء بديلة للأقسام، وعنوان catch-all الذي ما زالت بعض الشركات تشغّله. نسرد كل واحد منها من السيرفر القديم ونقرّر معك ما يبقى.
الأنظمة التي ترسل بريداً وليست أشخاصاً. نموذج التواصل في الموقع، وبرنامج المحاسبة، والماسح الضوئي في غرفة التصوير، ونظام CRM، كلها ترسل بريداً عبر إعدادات SMTP الخاصة بالسيرفر القديم. لا تظهر في أي قائمة صناديق، وتتوقف عن العمل يوم يُطفأ الخادم القديم ما لم يحدّثها أحد. وكيف تُبنى هذه العناوين من الأساس موضوع دليلنا عن إنشاء ايميل للشركة.
ما الذي يتعطّل إذا نفّذته بالترتيب الخطأ
كل ترحيل فاشل تقريباً طُلب منّا إنقاذه فشل بسبب الترتيب لا التقنية. هذه هي الأنماط الأربعة.
تغيير MX قبل نسخ البيانات. سجل MX يخبر العالم أين يسلّم البريد الموجَّه إلى الدومين الخاص بك. إذا أشار إلى المنصّة الجديدة قبل أن توجد فيها الصناديق والمجموعات والأسماء البديلة، فإن البريد الجديد يرتدّ أو يصل إلى صناديق فارغة بينما القديمة ما زالت تحتفظ بكل شيء. ثم يعمل الموظفون من نظامين لأيام. تغيير MX هو الخطوة الأخيرة، لا الأولى أبداً.
نسيان SPF وDKIM وDMARC. المنصّة الجديدة ترسل البريد من خوادم مختلفة. إذا كان سجل SPF ما زال يذكر المزوّد القديم وحده ولم يُنشر مفتاح DKIM للمزوّد الجديد، فإن البريد الصادر يبدأ بالفشل في التحقق، وسياسة DMARC الصارمة ستجعل المستقبِلين يرفضونه. يراه العملاء كأن «ايميلنا صار يذهب إلى السبام فجأة». هذه السجلات مشروحة في مقالنا عن SPF وDKIM وDMARC؛ ويجب أن تكون جاهزة قبل التبديل، لا بعد أول شكوى.
التواقيع وإشعارات إخلاء المسؤولية. التواقيع مخزّنة في البرنامج لا في الصندوق، لذلك لا تنتقل. وقواعد إخلاء المسؤولية على مستوى الخادم لا تنتقل أيضاً. نجمع قالب التوقيع المعتمد قبل النقل ثم إما ندفعه مركزياً على المنصّة الجديدة أو نسلّم كل مستخدم تعليمات تستغرق دقيقة.
الهواتف وبرامج سطح المكتب. الهواتف تبقى تخاطب السيرفر القديم حتى يُحذف الحساب ويُضاف من جديد، فتعرض بريداً قديماً أو تتوقف عن المزامنة. وملفات Outlook على أجهزة المكتب تحتاج إلى إعادة بناء. نجدول ذلك لكل مستخدم بالترتيب الذي يحتاجه العمل، بدءاً بمن يسافرون. الترحيل لا ينتهي حين تنتقل البيانات؛ بل ينتهي حين يشير كل جهاز إلى المنصّة الجديدة.
ترتيب الترحيل عندنا
هذا هو الترتيب الذي نعتمده لشركة تنتقل إلى Microsoft 365 أو Google Workspace أو سيرفر IMAP مستضاف. الأدوات تتغيّر بتغيّر المصدر والوجهة؛ أما الترتيب فلا.
- الجرد. المستخدمون والأسماء البديلة والمجموعات والصناديق المشتركة والتحويلات وأحجام الصناديق والأنظمة المرسِلة والأجهزة وسجلات DNS الحالية. نتفق أيضاً على جهة الاتصال التقنية ونافذة التبديل، وهي دائماً خارج ساعات العمل.
- بيانات الدخول وفق إجراءاتنا. نعمل من حساب أدمن مؤقت على المنصّتين القديمة والجديدة، يُنشأ للمشروع ويُحذف عند الاعتماد. لا نجمع كلمات مرور الموظفين عبر الايميل أو واتساب أبداً؛ وحين لا مفرّ من الدخول على مستوى المستخدم، يغيّر المستخدم كلمة مروره بعد النقل.
- بناء الوجهة. التحقق من الدومين على المنصّة الجديدة، وإنشاء كل مستخدم واسم بديل ومجموعة وصندوق مشترك من الجرد، وتطبيق الإعدادات الأمنية الأساسية. سجل MX لم يُمسّ بعد؛ المنصّة الجديدة تعمل لكنها لا تستقبل شيئاً.
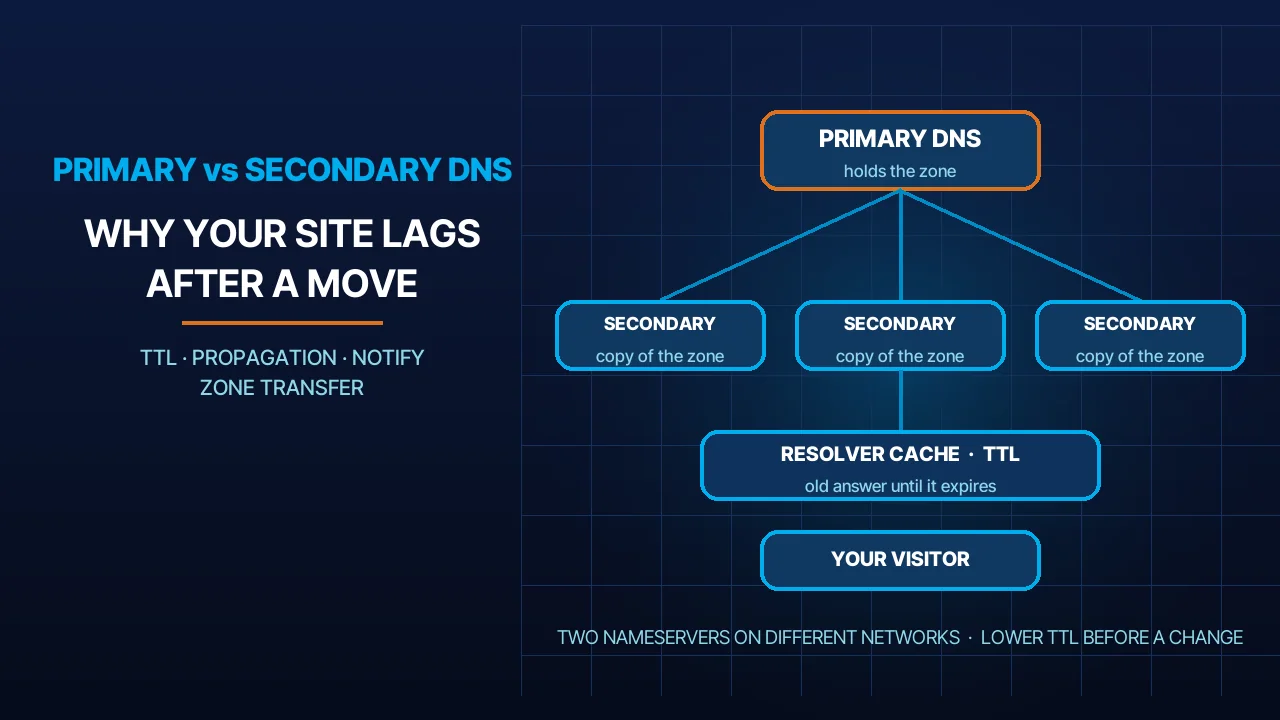
- تخفيض TTL في DNS. قيمة TTL في سجل DNS هي المدة التي يجوز للمحلّل أن يخزّن فيها السجل قبل أن يسأل من جديد، كما تعرّفها وثيقة RFC 1035. نخفّض TTL على سجل MX والسجلات المرتبطة به قبل التبديل بوقت كافٍ حتى يُرى التغيير يوم التبديل بسرعة في كل مكان. وكم يستغرق الانتشار ولماذا، تجده في مقالنا عن انتشار DNS.
- النسخة الأولى. يُنسخ تاريخ كل صندوق كاملاً إلى الوجهة بينما النظام القديم ما زال يعمل. الموظفون يواصلون عملهم؛ لا شيء يتغيّر عندهم بعد.
- التسليم المزدوج. خلال نافذة التبديل يُسلَّم البريد الوارد إلى المنصّتين معاً، بالتحويل أو بقواعد التعايش، حتى لا تضيع رسالة تصل إلى أي من الجهتين.
- التبديل. تُحدَّث سجلات MX وSPF وDKIM وDMARC معاً، ونتأكد برسائل اختبار من خارج الشركة أن البريد يصل إلى المنصّة الجديدة ويجتاز التحقق.
- مزامنة الفارق. جولة ثانية تنسخ كل ما وصل إلى الصناديق القديمة أثناء التبديل. هذه هي الخطوة التي تجعل «لن تضيع رسالة» حقيقة لا شعاراً.
- الأجهزة والاعتماد. تُعاد تهيئة البرامج والهواتف، وتُطبَّق التواقيع، وتُوجَّه الأنظمة المرسِلة إلى الخادم الجديد، وتعتمد الشركة النتيجة. تبقى المنصّة القديمة للقراءة فقط مدة متفق عليها، ثم تُحذف حسابات الأدمن المؤقتة وتُلغى الخدمة القديمة.
اختيار الوجهة: Microsoft 365 أم Google Workspace أم IMAP مستضاف
ليس لدينا مفضَّل. الوجهة الصحيحة تعتمد على ما تستخدمه الشركة أصلاً، ومن يديره، وما هي مستعدة لدفعه لكل مستخدم في السنة. الجدول يبيّن كيف نعرض الخيار على عملائنا؛ وتفاصيل الباقات الحالية على صفحة باقات Microsoft 365 للإمارات وصفحة أسعار Google Workspace، والسعر الحالي لباقاتنا المُدارة على البورتال.
| السؤال | Microsoft 365 | Google Workspace | IMAP مستضاف (cPanel) |
|---|---|---|---|
| الملاءمة المعتادة | شركات تعيش في Outlook وExcel وTeams، أو تحتاج إلى إدارة أجهزة ويندوز | شركات تعمل في المتصفح وتتشارك المستندات باستمرار | فرق صغيرة تحتاج إلى بريد موثوق على الدومين الخاص بها وقليل غير ذلك |
| برنامج البريد | Outlook على سطح المكتب والويب؛ وأي برنامج IMAP | Gmail على الويب والتطبيقات؛ وبرامج IMAP ببعض القيود | أي برنامج IMAP إضافة إلى بريد الويب |
| التقويمات وجهات الاتصال | تقويمات Exchange وقاعات الاجتماعات والتفويض | تقويم Google والتقويمات المشتركة والقاعات | أساسية، عبر CalDAV وCardDAV |
| الصناديق المشتركة والمجموعات | صناديق مشتركة ومجموعات توزيع أصلية | مجموعات كصناديق تعاونية | تحويلات وأسماء بديلة؛ لا صندوق مشترك حقيقي |
| الإدارة | مركز الإدارة والسياسات والتحكم بالأجهزة | لوحة الإدارة والسياسات | cPanel؛ ونحن نديره عنك |
| الترخيص | لكل مستخدم، بباقات متدرّجة | لكل مستخدم، بباقات متدرّجة | بحسب باقة الاستضافة، لا لكل مستخدم |
| أين تتحقق من التكلفة | صفحة باقات Microsoft | صفحة أسعار Google | البورتال عندنا |
ملاحظتان من تجربتنا. الأولى: الشركة التي بقيت سنوات على IMAP مستضاف ثم انتقلت إلى Microsoft 365 أو Google Workspace من أجل التقويمات المشتركة والعمل على المستندات تجد في العادة أن ترخيص المستخدم يستحق ثمنه؛ أما الشركة التي تقرأ البريد وترسله فقط فغالباً لا تجد ذلك. الثانية: إن كانت التكلفة هي الفيصل، فاقرأ تفصيلنا لـأسعار ايميل الشركات من Google قبل أن تفترض أن أرخص باقة معلنة هي الأرخص فعلاً.
الامتثال وأين تُحفظ البيانات
الايميل بيانات شخصية: أسماء وأرقام هواتف وصور للهوية الإماراتية في المرفقات ورسائل رواتب وشكاوى عملاء. قانون حماية البيانات الشخصية في الإمارات، المرسوم بقانون اتحادي رقم 45 لسنة 2021، سارٍ منذ 2 يناير 2022 ويحدّد متطلبات نقل البيانات الشخصية عبر الحدود، كما تلخّصه البوابة الرسمية لحكومة الإمارات. ما يعنيه هذا للترحيل عملي لا نظري.
اعرف المنطقة قبل التوقيع. اسأل المزوّد أو الموزّع أين تُخزَّن بيانات حسابك في حالة السكون، واحصل على الجواب كتابةً، وسجّله. أما IMAP المستضاف على سيرفراتنا فنخبرك بالبلد مباشرة. وإذا كان عقد عميل أو جهة رقابية يشترط بقاء البيانات في اختصاص قضائي معيّن، فهذا يحسم الوجهة قبل أي مقارنة للمزايا.
الترحيل نفسه عملية نقل. أثناء النسخ يمرّ محتوى الصناديق عبر أداة الترحيل ويوجد لفترة قصيرة في مكانين. نُبقي تلك النافذة قصيرة، ونستخدم منافذ الترحيل الخاصة بالمزوّد حيث وُجدت، ولا نحذف النسخة المصدر إلا بعد الاعتماد وفي تاريخ تختاره أنت. ونحتفظ بسجل مكتوب لمن كان يملك صلاحية الأدمن ومتى. وملاحظاتنا الأوسع عمّا يتوقعه القانون من الشركة في مقال قانون حماية البيانات الإماراتي وموقعك.
الاحتفاظ والحجز القانوني. إذا كانت الشركة في نزاع أو تدقيق، فالصناديق الخاضعة للحجز تُعامل على حدة حتى لا يتغيّر فيها شيء. أخبرنا قبل الجرد، لا بعد التبديل.
بعد النقل: الأسبوع الأول
ليلة التبديل هي الجزء السهل. الأسبوع الأول هو حيث يُحكم على الترحيل، لذلك نبقى عليه.
اليوم الأول. نراقب سجلات التسليم على المنصّتين بحثاً عن الارتدادات وأخطاء التحقق، ونرسل رسائل اختبار من خارج الشركة إلى كل عنوان مشترك. وأي جهاز لم يُعد الاتصال نتابعه فردياً.
اليومان الثاني والثالث. التواقيع ورسائل «خارج المكتب» وقواعد الصناديق والأنظمة المرسِلة التي لم يتذكّرها أحد، وهي في العادة الماسح الضوئي ونموذج الموقع، تظهر الآن. نصلحها فور ظهورها.
نهاية الأسبوع. نتحقق من أن تدفق البريد إلى المنصّة القديمة توقف، ونؤكد أن مزامنة الفارق لم تترك شيئاً، ونراجع أي تقارير DMARC يستقبلها الدومين، ونتفق على تاريخ إطفاء الخدمة القديمة. عندها فقط نزيل صلاحياتنا المؤقتة ونغلق المشروع. ومن تلك اللحظة تُدعم الصناديق كأي خدمة أخرى ضمن باقات ايميل الشركات عندنا، على مدار الساعة بالعربية والإنجليزية.
الأسئلة الشائعة
كم يستغرق ترحيل ايميل الشركة في الإمارات؟
يعتمد على عدد الصناديق وحجمها لا على التقويم. النسخة الأولى تعمل في الخلفية بينما يواصل الموظفون عملهم، والتبديل نفسه يحدث خارج ساعات العمل. وفي الشركة الصغيرة يكون المشروع كله، من الجرد إلى الاعتماد، مسألة أيام لا أسابيع في العادة؛ أما الأرشيفات الكبيرة فتحتاج وقتاً أطول للنسخ.
هل نفقد رسائل أثناء الترحيل؟
لا، إذا كان الترتيب صحيحاً. يُنسخ التاريخ كاملاً قبل التبديل، ويُسلَّم البريد إلى المنصّتين معاً خلال نافذة التبديل، ثم تجمع مزامنة الفارق كل ما وصل في الأثناء. الرسائل تضيع حين يُغيَّر سجل MX أولاً ويُنسخ البريد لاحقاً؛ وهذا هو الخطأ الذي نُستأجر لتجنّبه.
هل يمكن الانتقال من Office 365 إلى Google Workspace أو العكس؟
نعم، والاتجاهان روتينيان. خطوات الجرد وTTL والتسليم المزدوج ومزامنة الفارق هي نفسها؛ ما يتغيّر هو أداة الترحيل فقط. ونتولى نحن العمل من جهة الأدمن للعملاء الذين يفضّلون ألا يلمسوا لوحات الإدارة، سواء كان الانتقال من Microsoft إلى Google أو بالاتجاه المعاكس.
هل نحتاج إلى تغيير الدومين أو عناوين الايميل؟
لا. يبقى الدومين عند مسجّله ويبقى كل عنوان كما هو تماماً. الذي يتغيّر هو سجلات DNS فقط، وأهمها MX وSPF وDKIM وDMARC، وهي التي تخبر العالم أي منصّة تتولى بريدك الآن. ويواصل العملاء والموردون الكتابة إلى العناوين نفسها من دون أن يُخبَروا بشيء.
المصادر
- RFC 1035 [Domain Names, Implementation and Specification] (اطُّلع عليه في 2026-10-18)
- قوانين حماية البيانات، البوابة الرسمية لحكومة الإمارات [Data protection laws] (اطُّلع عليه في 2026-10-18)
- باقات Microsoft 365 للأعمال في الإمارات (اطُّلع عليه في 2026-10-18)
- باقات وأسعار Google Workspace (اطُّلع عليه في 2026-10-18)
أين نحن
بيغ بانغ لحلول تقنية المعلومات تخطّط وتدير التقنية لشركات الإمارات منذ 2003، مقرّها في مجمّع الشارقة للبحوث والتكنولوجيا والابتكار وفرعها في الخليج التجاري بدبي. الدعم على مدار الساعة، والمكتب مفتوح من السبت إلى الخميس، 9:00–18:00 بتوقيت الإمارات. تواصل معنا أو راسلنا على واتساب.
تحدّث إلينا مباشرةً — نردّ عادةً خلال دقائق في ساعات العمل.