كل حساب تملكه شركتك — البريد، ولوحة الاستضافة، ومسجّل النطاق، وبوابة العملاء، والمحاسبة — تحميه كلمة مرور كُتبت على الأرجح على هاتف، وأُعيد استعمالها في مكان آخر، وتسرّبت إحصائياً مرّة واحدة على الأقل. التحقّق بخطوتين هو الضابط الوحيد الذي يجعل كلمة المرور المسرَّبة شبه عديمة الفائدة للمهاجم، وتفعيله لا يكلّف شيئاً. هذا دليل عملي لتطبيقه على نحو صحيح في شركة إماراتية: أي الحسابات أولاً، وأي طريقة تختار، والأخطاء التي تُبطل الحماية بصمت.
الإجابة المختصرة
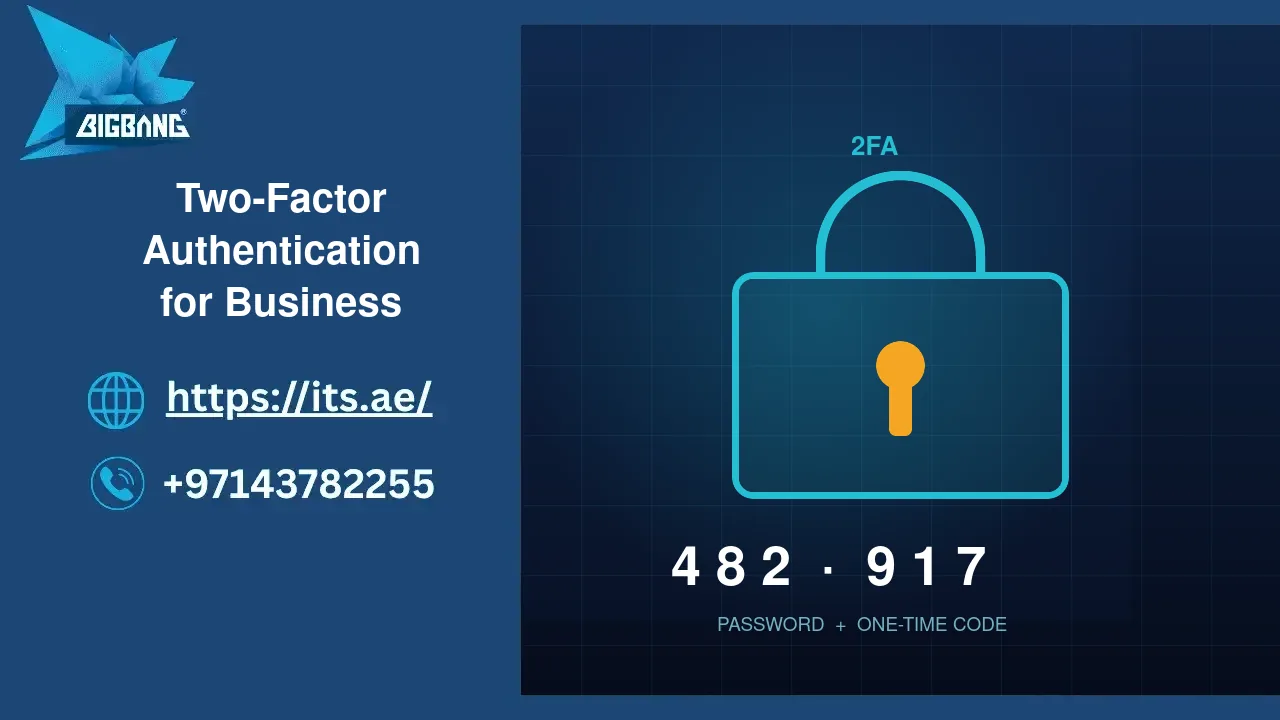
التحقّق بخطوتين يطلب إثباتاً ثانياً للهوية بعد كلمة المرور — رمزاً من تطبيق مصادقة، أو مفتاحاً مادياً، أو تنبيهاً على هاتف مسجَّل. فعّله أولاً على الحسابات التي تتحكّم بكل ما عداها: البريد، ومسجّل النطاق، ولوحة الاستضافة، والبنك. فضّل تطبيق المصادقة أو مفتاح المرور (passkey) على رسائل SMS، واحفظ رموز الاستعادة خارج الإنترنت، وافرضه على كل الموظفين بدل أن تتركه اختيارياً. وفي الإمارات يتوقّع قانون حماية البيانات الشخصية «تدابير تقنية مناسبة» لأي نظام يحوي بيانات العملاء — والتحقّق بخطوتين على تلك الأنظمة أرخص تدبير ستطبّقه يوماً.
لماذا لم تعد كلمة المرور القوية كافية
نادراً ما يخمّن المهاجمون كلمات المرور اليوم. إنهم يشترونها. تأخذ أدوات حشو بيانات الاعتماد أزواج اسم المستخدم وكلمة المرور من تسريبات قديمة وتجرّبها آلياً على مئات الخدمات؛ فإن كان مدير حساباتك قد استعمل الكلمة نفسها للتسجيل في ندوة عام 2019 ولحساب Microsoft 365 اليوم، فستجدها الأداة في دقائق. وصفحات التصيّد التي تنسخ شاشة دخول Microsoft أو Google بكسلاً بكسل تلتقط الباقي.
مع تفعيل التحقّق بخطوتين، توصل كلمة المرور المسروقة المهاجمَ إلى الشاشة الثانية ولا تتجاوزها. وقد أفاد فريق الأمن في Microsoft منذ سنوات بأن الحسابات ذات المصادقة متعددة العوامل أقلّ عرضة للاختراق بأكثر من 99٪ — لا لأن المهاجمين يتوقّفون، بل لأن كلمة المرور وحدها لم تعد تكفي.
أي الحسابات تحمي أولاً
ليست الحسابات متساوية الأهمية. بعضها مفاتيح لكل ما سواه. اعمل على هذه القائمة بالترتيب:
- البريد المؤسسي. كل إعادة تعيين لكلمة مرور أي خدمة أخرى تصل إلى هنا. من يملك الصندوق يملك الشركة.
- مسجّل النطاق وDNS. بالوصول إلى المسجّل يستطيع المهاجم تحويل موقعك وبريدك إلى خوادم يتحكّم بها — ولن يُظهر خادمك أي خلل. وإن كانت نطاقاتك تُدار عبر بوابة عملائنا فحساب الدخول إليها هو ما يجب إحكامه.
- لوحة الاستضافة والوصول إلى الخادم. cPanel وWHM ولوحة ووردبريس ومفاتيح SSH. هنا تُزرع البرمجيات الخبيثة.
- البنك وبوابات الدفع. البنوك الإماراتية تشترطه أصلاً؛ تأكّد أن حامل الرمز ليس الشخص الوحيد القادر على اعتماد دفعة.
- الحزم السحابية وتخزين الملفات. Microsoft 365 وGoogle Workspace وDropbox — حيث تعيش عقودك وبيانات عملائك فعلاً.
- حسابات التواصل الاجتماعي والإعلانات. حساب إعلانات Meta المختطَف ينفق من بطاقتك؛ وحساب إنستغرام المختطَف يشوّه علامتك علناً.
الطرق من الأضعف إلى الأقوى
رموز SMS
أفضل من لا شيء، والأسهل شرحاً للموظفين — لكن احتيال تبديل شريحة SIM حقيقي، والرموز يمكن اعتراضها أو تصيّدها لحظياً. استعمل SMS فقط حيث لا يُعرض غيره، ولا تستعمله أبداً للمسجّل أو للبنك إن وُجد بديل.
تطبيقات المصادقة
تطبيقات مثل Microsoft Authenticator وGoogle Authenticator وAuthy تولّد رمزاً من ستة أرقام يتغيّر كل ثلاثين ثانية دون اتصال. لا شيء يمرّ عبر شبكة الهاتف. هذا هو الخيار الافتراضي الصحيح لأغلب الشركات: مجاني، ويعمل على أي هاتف ذكي، وتدعمه كل الخدمات تقريباً.
الموافقة بالتنبيه
ترسل الخدمة تنبيهاً إلى هاتف مسجَّل ويضغط المستخدم «موافقة». مريح، لكنه عرضة لـإرهاق التنبيهات: يرسل المهاجم تنبيهاً تلو الآخر في الثانية فجراً حتى يضغط موظف متعب «نعم». اختر مطابقة الرقم (يعرض التنبيه رقماً يجب على المستخدم كتابته) حيث يتوافر الخيار.
المفاتيح المادية ومفاتيح المرور
مفتاح أمان FIDO2 (YubiKey وأشباهه) أو مفتاح مرور مخزَّن على الهاتف يوقّع تحدّياً مرتبطاً بعنوان الموقع الحقيقي. صفحة تصيّد على نطاق مشابه لا تستطيع ببساطة إتمام الدخول. هذا أقوى الخيارات المتاحة، والصحيح للشخصين أو الثلاثة الذين يحملون المسجّل والبنك وإدارة النطاق.
تطبيقه على فريق صغير
التقنية هي الجزء السهل. التطبيق هو حيث تتعثّر أغلب الشركات. ما ينجح:
- افرضه ولا تدعُ إليه. يتيح Microsoft 365 وGoogle Workspace للمدير إلزام كل المستخدمين به مع مهلة سماح. التحقّق الاختياري ينتهي مفعَّلاً عند من لم يكونوا مصدر الخطر أصلاً.
- سجّل طريقتين لكل شخص. تطبيق مع رقم هاتف احتياطي، أو تطبيق مع مفتاح مادي. ضياع الهاتف يجب أن يكون إزعاجاً لا حرماناً من الدخول.
- اطبع رموز الاستعادة واحفظها في خزنة المكتب، لا في حساب البريد نفسه الذي تحميه.
- غطِّ الحسابات المشتركة. صندوق «marketing@» يستعمله أربعة أشخاص يحتاج مصادِقاً مشتركاً (Authy و1Password يشاركان الرمز بأمان) — أو، وهو الأفضل، حسابات فردية بصلاحيات مفوَّضة.
- اكتب خطوة إنهاء الخدمة. حين يغادر موظف، يبقى مصادِقه يولّد رموزاً صالحة حتى تزيله من كل حساب.
التحقّق بخطوتين على موقعك واستضافتك
تهاجم الروبوتات الآلية صفحة دخول ووردبريس كل ساعة من كل يوم. التحقّق بخطوتين على حسابات المديرين، مع تغيير مسار الدخول وتقييد المحاولات، يحوّل تلك المحاولات إلى ضجيج. ويدعم cPanel وWHM التحقّق بخطوتين أصلاً؛ نفعّله عند الطلب لحسابات الاستضافة، وهو جزء من كل تحصين استضافة نقوم به. أما وصول SSH فاستبدل كلمات المرور فيه بالمفاتيح كلياً.
وإن فضّلت ألّا تدير هذا بنفسك، فخدمة التحقّق بخطوتين لدينا تغطّي الإعداد على البريد والاستضافة وبوابة العملاء وووردبريس، بما فيه تسجيل الموظفين وإجراء رموز الاستعادة.
ما يتوقّعه القانون الإماراتي
لا يذكر القانون الاتحادي لحماية البيانات الشخصية التحقّق بخطوتين بالاسم، لكنه يلزم المتحكّمين بتطبيق «تدابير تقنية وتنظيمية مناسبة» تتناسب مع المخاطر. وقاعدة بيانات عملاء يُوصَل إليها بكلمة مرور واحدة يصعب الدفاع عنها بوصفها مناسبة في 2026. وتتّخذ أنظمة المناطق الحرة (DIFC وADGM) الموقف نفسه، وتطلب مناقصات الجهات الحكومية على نحو متزايد من المورّدين تأكيد فرض المصادقة متعددة العوامل على الأنظمة التي تمسّ بياناتها. اقرأ دليلنا عن قانون حماية البيانات الإماراتي وموقعك للالتزامات الأوسع.
خمسة أخطاء تُبطل الحماية
- رموز الاستعادة محفوظة في الصندوق المحميّ. إن سقط الصندوق سقطت الرموز معه.
- «تذكّر هذا الجهاز 90 يوماً» على حاسوب مشترك. لن يُطلب العامل الثاني ثانيةً على ذلك الجهاز.
- البروتوكولات القديمة مفتوحة. دخول IMAP/POP وSMTP الأساسي القديم يتجاوز التحقّق بخطوتين في Microsoft 365 ما لم يعطّله المدير.
- كلمات مرور التطبيقات تُوزَّع بلا حساب. كل واحدة كلمة مرور دائمة تتخطّى التحقّق. راجعها وألغِها.
- الموافقة على تنبيه لم تطلبه. درّب الموظفين على أن التنبيه غير المتوقّع يعني أن أحداً يملك كلمة المرور — غيّرها ولا توافق.
أين نحن
مقرّ بيغ بانغ لحلول تقنية المعلومات في مجمّع الشارقة للبحوث والتكنولوجيا والابتكار، وفرعها في الخليج التجاري بدبي. الدعم على مدار الساعة، والمكتب مفتوح من السبت إلى الخميس، 9:00–18:00 بتوقيت الإمارات. لتطبيق التحقّق بخطوتين على حسابات البريد والاستضافة والبوابة لديك، تواصل معنا أو اتصل على +971 4 378 2255.
تحدّث إلينا مباشرةً — نردّ عادةً خلال دقائق في ساعات العمل.