كل موقع أعمال يحتاج HTTPS، وكل متصفّح صار يُشهّر بالمواقع التي تفتقده، ومع ذلك تبقى شهادات SSL من أكثر المنتجات مبالغةً في بيعها داخل قطاع الاستضافة. تُقنَع شركات بشراء شهادة بمئات الدراهم سنوياً لموقع تعريفي، أو يُقال لها إن الشهادة الغالية تجعل موقعها «أكثر أماناً» من المجانية. وكلا الأمرين غير صحيح.
في هذا الدليل: ما الذي تفعله الشهادة فعلاً، وفيمَ تختلف أنواعها حقيقةً، ومتى يكون الدفع مبرَّراً ومتى لا يكون، وأخطاء الإعداد القليلة التي تترك موقعك بشهادة سليمة وتحذير أمني رغم ذلك.
الخلاصة السريعة
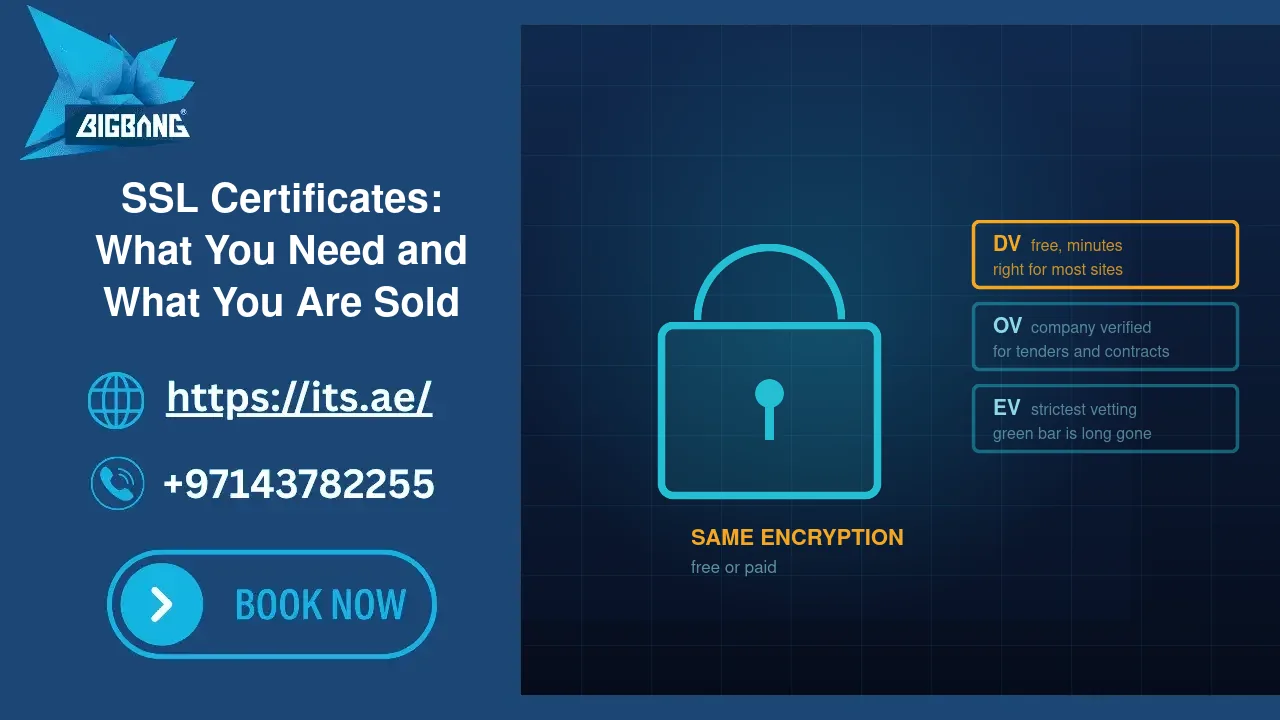
شهادة SSL/TLS تفعل أمرين: تشفّر حركة البيانات بين الزائر وخادمك، وتثبت أن الموقع يقدّمه من يسيطر على النطاق. ولأغلب مواقع الأعمال، شهادة مجانية من نوع التحقّق من النطاق (DV) — من Let’s Encrypt، ومشمولة في أي استضافة محترمة — تعطي قوة التشفير نفسها تماماً التي تعطيها أغلى شهادة متاحة. والمال يشتري تحقّقاً أقوى من الهوية وضماناً مالياً ودعماً، ولا يحتاج أغلب المواقع شيئاً من ذلك. ادفع حين يكون لك سبب حقيقي: شهادة مؤسسية أو ممتدّة لإظهار هوية شركة موثَّقة، أو شهادة شاملة تغطّي نطاقات فرعية كثيرة دفعةً واحدة.
ما الذي تفعله الشهادة فعلاً
وظيفتان منفصلتان يُخلَط بينهما باستمرار.
التشفير. بدونه ينتقل كل شيء بين الزائر وخادمك بصيغة مقروءة: ما يُرسَل في النماذج، وبيانات الدخول، وكل ما يكتبه أحدهم. وعلى شبكة واي‑فاي مشتركة يُعترَض ذلك بلا عناء. وHTTPS يجعله غير مقروء أثناء النقل.
الهوية. تصدر الشهادة عن جهة إصدار تثق بها المتصفّحات، وتؤكّد أن الخادم الذي يقدّمها يسيطر على النطاق. وهذا ما يمنع أحدهم من انتحال موقعك بخادم شبيه.
والنقطة التي تفوت الناس: التشفير متطابق بين أنواع الشهادات كلها. فشهادة Let’s Encrypt المجانية وشهادة تجارية بخمسمئة درهم تتفاوضان على إصدارات TLS نفسها بالخوارزميات نفسها. ومن يبيعك «تشفيراً أقوى» بمال أكثر يبيعك شيئاً غير موجود.
والذي يختلف هو مدى تدقيق الجهة في هويتك قبل الإصدار.
مستويات التحقّق الثلاثة
التحقّق من النطاق (DV). تتأكّد الجهة أنك تسيطر على النطاق — عادةً بفحص سجلّ DNS أو ملف على الخادم. تصدر خلال دقائق، تلقائياً، ومجاناً. ومؤشّر الأمان في المتصفّح يبدو مطابقاً لأي شهادة أخرى — بل إن Chrome لم يعد يعرض قفلاً أصلاً منذ 2023، وإنما أيقونة إعدادات محايدة. وهذا هو الخيار الصحيح للغالبية الساحقة من مواقع الأعمال.
التحقّق المؤسسي (OV). تتحقّق الجهة إضافةً إلى ذلك من وجود شركتك قانونياً — الرخصة التجارية والعنوان المسجَّل وأحياناً اتصال هاتفي. يستغرق أياماً ويكلّف مالاً. وبيانات الشركة مرئية لمن يفحص الشهادة، وإن لم يعد أي متصفّح يُظهرها في شريط العنوان.
التحقّق الممتدّ (EV). أشدّ تدقيق في الكيان القانوني. وكانت المتصفّحات تاريخياً تعرض اسم الشركة بالأخضر بجوار العنوان، ثم توقّفت عن ذلك قبل سنوات — وهو ما أزال السبب التجاري الرئيسي لشرائها. وما زالت تحمل أقوى تأكيد للهوية، وما زالت تُباع بحجّة مؤشّر بصري لم يعد موجوداً — فانتبه لذلك حين يعرضها عليك أحد.
نطاق التغطية: مفرد، شامل، متعدّد
هذا منفصل عن مستوى التحقّق، والأرجح أنه ما يهمّك أكثر.
نطاق مفرد. يغطّي example.com وعادةً www.example.com. يكفي لموقع واحد.
شهادة شاملة (Wildcard). تغطّي *.example.com — كل نطاق فرعي في مستوى واحد: shop. وmail. وportal. وstaging.. وإن كنت تشغّل نطاقات فرعية عدّة فهذا الخيار العملي، وهو سبب حقيقي للدفع، وإن كانت الشهادات الشاملة المجانية متاحة أيضاً بالتحقّق عبر DNS.
متعدّدة النطاقات (SAN). تغطّي نطاقات مختلفة عدّة في شهادة واحدة. مفيدة لمن يشغّل علامات متعدّدة على الخادم نفسه.
وفخّ التغطية: الشهادة الشاملة لـ*.example.com لا تغطّي a.b.example.com — فهي تطابق مستوًى واحداً فقط. والشركات ذات النطاقات الفرعية المتداخلة تصطدم بهذا وتظنّ الشهادة معطوبة.
متى يكون الدفع مبرَّراً
الشهادات المجانية تغطّي أغلب الحاجات. ادفع حين ينطبق واحد من هذه:
تحتاج هوية مؤسسية موثَّقة داخل الشهادة. بعض إجراءات الشراء في المؤسسات الكبرى، وبعض المناقصات المالية والحكومية، وبعض تكاملات الشركاء تشترط OV أو EV. فإن طلبها عقد، فهذا شرط حقيقي.
تحتاج ضماناً. أغلب الشهادات التجارية تحمل ضماناً مالياً ضدّ الإصدار الخاطئ، بشروط تختلف من جهة إصدار إلى أخرى. وهذا يهمّ معالج مدفوعات، لا موقعاً تعريفياً لشركة.
تحتاج دعماً ودورة تشغيل أطول. الشهادات المجانية قصيرة العمر وتتجدّد تلقائياً. فإن كان إعدادك لا يستطيع أتمتة التجديد — جهاز شبكي، أو منصّة غير معتادة، أو نظام لا يصونه أحد — فالشهادة الأطول عمراً المثبَّتة يدوياً قد تكون عملياً أقلّ خطراً — وإن كانت هذه النافذة تضيق: فقد اعتمد منتدى CA/Browser جدولاً يخفض الحدّ الأقصى لعمر كل شهادة عامة من 398 يوماً إلى 47 يوماً بين مارس 2026 ومارس 2029، فستصير الأتمتة في النهاية أمراً لا مفرّ منه.
تحتاج شهادة شاملة ولا تستطيع التحقّق عبر DNS. فالشاملة الآلية تتطلّب وصولاً برمجياً إلى DNS نطاقك. وإن كان DNS لديك في مكان لا يوفّره، فالشراء أبسط.
وإن لم ينطبق شيء من ذلك، فالشهادة المجانية هي الجواب الهندسي الصحيح لا حلٌّ وسط.
الأخطاء التي تكسر HTTPS رغم صحّة الشهادة
الشهادة السليمة لا تضمن مؤشّر أمان سليماً. وهذا ما نجده فعلاً:
المحتوى المختلط. تُحمَّل الصفحة عبر HTTPS لكنها تجلب صورة أو سكربتاً أو ورقة أنماط عبر HTTP. فتصنّفها المتصفّحات غير آمنة تماماً وتحجب بعض الموارد كلياً. والسبب دائماً تقريباً روابط http:// مثبَّتة في المحتوى أو إعدادات القالب بقيت بعد انتقال الموقع إلى HTTPS.
غياب إعادة التوجيه من HTTP إلى HTTPS. فتُحمَّل النسختان، وتبقى غير الآمنة قابلة للوصول والفهرسة — وصار لديك نسختان من كل صفحة تتنافسان في البحث. وإعادة توجيه واحدة على مستوى الموقع تُصلحها.
تغطية اسم مضيف واحد فقط. الشهادة تغطّي example.com والموقع يُفتَح على www.example.com، أو العكس. فيرى الزائر على الاسم غير المغطّى تحذيراً بملء الشاشة — وهو أشدّ أعطال هذه القائمة ضرراً، لأنه يبدو تماماً كموقع مخترَق.
سلسلة شهادات ناقصة. يرسل الخادم شهادته دون الشهادة الوسيطة فوقها. ومتصفّحات سطح المكتب تتجاوز ذلك غالباً، أما متصفّحات الجوّال وعملاء الواجهات البرمجية فكثيراً ما لا تتجاوزه. والعرَض الكلاسيكي: «يعمل على حاسوبي والتطبيق لا يستطيع الاتصال».
انتهاء الصلاحية. وما زال من أبرز أسباب الانقطاع المفاجئ. والتجديد الآلي موجود تحديداً كي لا يحدث هذا — فتأكّد أنه يعمل فعلاً بدل افتراض ذلك.
نطاقات فرعية لا يتذكّرها أحد. نطاق تجريبي أو قديم بشهادة منتهية يُنتج تحذيرات لكل من يصل إليه، ويبدو من الخارج اختراقاً.
افحص موقعك
خمس دقائق، ولا تحتاج غير متصفّح:
1. حمّل موقعك عبر https://. هل يظهر بلا تحذير ومع مؤشّر أمان (Chrome يعرض أيقونة إعدادات الموقع بدل القفل)؟
2. حمّله بـwww وبدونها. يجب أن تعمل الصيغتان وتنتهيا إلى العنوان نفسه.
3. حمّله عبر http://. يجب أن يُحوَّل إلى HTTPS لا أن يُحمَّل كما هو.
4. انقر القفل (أو أيقونة إعدادات الموقع في Chrome) وافحص تاريخ الانتهاء، وتأكّد أن التجديد مؤتمت.
5. شغّل أداة فحص SSL عامة على نطاقك. ستبلّغ عن مشكلات السلسلة والإعدادات الضعيفة التي يخفيها عنك المتصفّح.
6. كرّر ذلك لكل النطاقات الفرعية التي تملكها — بما فيها التي نسيتها.
الأسئلة الشائعة
هل شهادة Let’s Encrypt المجانية بأمان الشهادة المدفوعة؟
نعم. فالتشفير الذي يتفاوض عليه المتصفّح والخادم متطابق، ويتوقّف على إعداد TLS في خادمك لا على جهة الإصدار أو ثمن الشهادة. والشهادات المدفوعة تختلف فقط في طريقة تحقّق الجهة من هويتك، وفي الضمان المرافق، وفي الدعم. ولموقع أعمال عادي، الشهادة المجانية من نوع DV هي الخيار الصحيح.
كم تدوم شهادة SSL؟
شهادات Let’s Encrypt صالحة 90 يوماً ومصمَّمة للتجديد التلقائي. أما الشهادات التجارية فأطول عمراً اليوم، لكن منتدى CA/Browser اعتمد جدولاً يخفض الحدّ الأقصى لصلاحية كل الشهادات العامة إلى 47 يوماً بحلول مارس 2029، فسيحتاج كل موقع إلى تجديد مؤتمت خلال سنوات قليلة.
لماذا يظهر موقعي «غير آمن» رغم تثبيت الشهادة؟
غالباً أحد أربعة أسباب: الصفحة تحمّل صورة أو سكربتاً عبر HTTP عادي (محتوى مختلط)، أو اسم المضيف الذي كتبته غير مغطّى بالشهادة، أو الخادم لا يرسل الشهادة الوسيطة، أو الشهادة منتهية الصلاحية. وأداة فحص SSL عامة تحدّد السبب خلال دقيقة واحدة.
المصادر
- Let’s Encrypt — الأسئلة الشائعة (عمر الشهادة وإصدار الشهادات الشاملة) (تاريخ الاطّلاع 2026-09-15)
- وثائق Chromium — EV UI Moving to Page Info (تاريخ الاطّلاع 2026-09-15)
- مدوّنة Chromium — An Update on the Lock Icon (تاريخ الاطّلاع 2026-09-15)
- منتدى CA/Browser — Ballot SC-081v3: جدول تقليص مدد الصلاحية (تاريخ الاطّلاع 2026-09-15)
- RFC 9525 — Service Identity in TLS (قواعد الشهادات الشاملة) (تاريخ الاطّلاع 2026-09-15)
- web.dev (Google) — What is mixed content? (تاريخ الاطّلاع 2026-09-15)
أين موقعنا
تشمل «بيغ بانغ لحلول تقنية المعلومات» الشهادات مع الاستضافة، وتضبط إعادة التوجيه وسلسلة الشهادات كما ينبغي، وتراقب الانتهاء فلا يبقى التجديد أمراً يتذكّره أحد. ونبيع كذلك الشهادات التجارية لمن يحتاجها فعلاً — وسنخبرك حين لا تحتاجها، لأن بيع شهادة ممتدّة لموقع تعريفي ليس خدمة.
فإن لم تكن متأكداً من سلامة إعداد HTTPS في موقعك، أو عُرضت عليك شهادة وأردت رأياً محايداً في حاجتك إليها، اسألنا.
تحدّث إلينا مباشرةً — نردّ عادةً خلال دقائق في ساعات العمل.