كانت هجمات الحرمان من الخدمة الموزَّعة مشكلة البنوك والحكومات. أما في 2026 فالهدف المعتاد الذي نراه شركة تجارة إماراتية، أو موقع حجز لعيادة، أو متجر إلكتروني أثناء عرض ترويجي — لا تضربه دولة بل منافس ببطاقة ائتمان وشبكة روبوتات مستأجَرة، أو رسالة ابتزاز تصل بعد ساعة من سقوط الموقع. يشرح هذا الدليل كيف يبدو الهجوم على موقع أعمال فعلاً، وما الحماية الموجودة أصلاً في استضافتك، وما يحتاج طبقة إضافية، وماذا تفعل في أول عشر دقائق.
الإجابة المختصرة
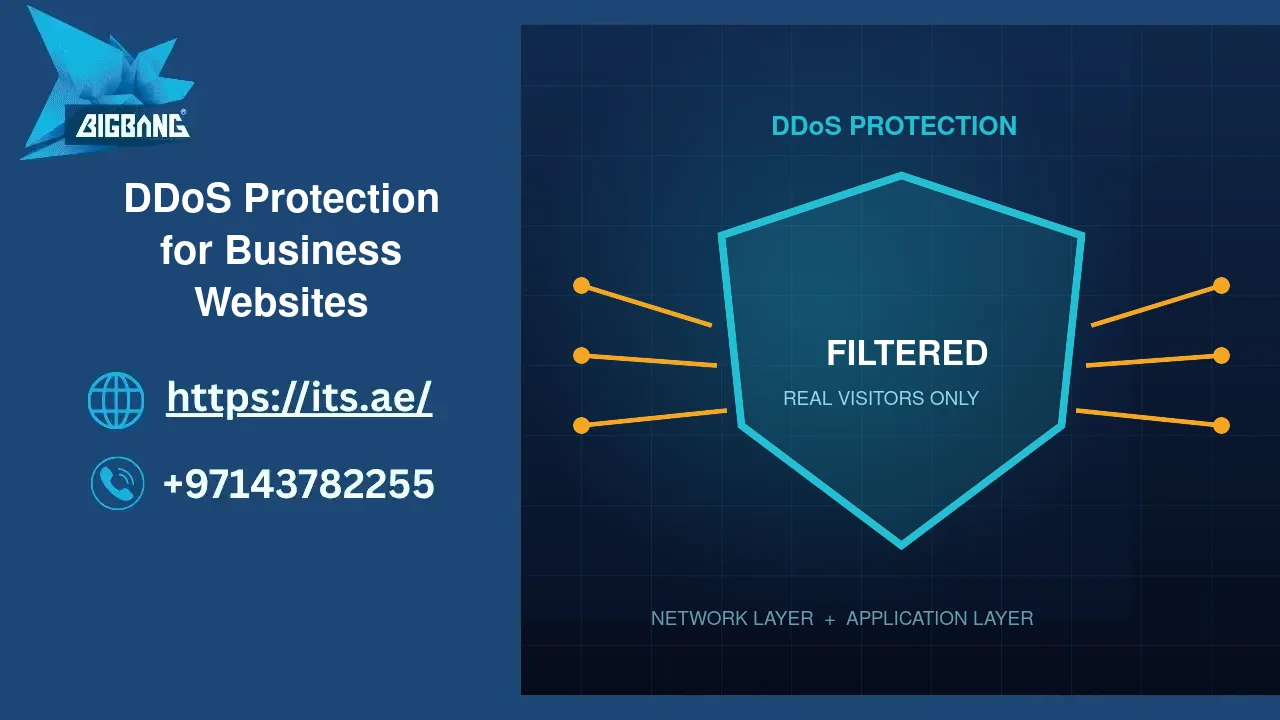
هجوم DDoS يُغرق الموقع بحركة من آلاف الأجهزة المختطَفة فلا يستطيع العملاء الحقيقيون الوصول. للحماية طبقتان: تصفية على مستوى الشبكة تمتصّ الفيضانات قبل أن تبلغ الخادم، وتصفية على مستوى التطبيق تميّز المتصفّح الحقيقي من روبوت يتظاهر به. تشمل استضافتنا الأولى لكل حساب وتقييد المعدّل للثانية؛ أما الموقع الذي لا تحتمل الشركة توقّفه يوماً فينبغي أن يضيف طبقة حماية DDoS مخصّصة أمامه. أثناء الهجوم: لا تُعِد تشغيل الخادم، ولا تدفع، واحفظ السجلات، واتصل بمزوّد الاستضافة — فالتخفيف مفتاح نُديره لا مشروع.
كيف يبدو الهجوم على شركة صغيرة
يبطؤ الموقع ثم يتوقّف. تُظهر لوحة الاستضافة الخادم بكامل طاقته مع شبه انعدام الزوّار الحقيقيين. والنمط واحد من ثلاثة:
- فيضان حجمي. عشرات الجيجابت في الثانية من حزم مهملة موجَّهة إلى عنوان الخادم. لا شيء على الخادم ينفع؛ الوصلة إلى الإنترنت ممتلئة ببساطة. الشبكة التي أمامك وحدها تمتصّ هذا.
- هجوم بروتوكولي. اتصالات نصف مفتوحة، وحزم مشوَّهة، تستنزف قدرة الخادم على تتبّع من يخاطبه. تتولّى جدران الحماية وحدود الاتصال أغلبه.
- فيضان على طبقة التطبيق. آلاف طلبات HTTPS عادية المظهر في الثانية إلى أغلى الصفحات — البحث، والدفع، ونموذج الدخول. كل طلب مشروع بمفرده؛ ومعاً تستنزف PHP وقاعدة البيانات. هذا ما يصيب مواقع الأعمال أكثر، لأنه رخيص ويشبه الحركة الطبيعية.
نادراً ما تدوم الهجمات على المواقع الصغيرة أكثر من ساعات، لكنها تتجمّع حول اللحظات المهمّة: إطلاق منتج، وموعد مناقصة، وتخفيضات. وهذا التوقيت ليس مصادفة.
ما تفعله استضافتك أصلاً
كل حساب على بنيتنا التحتية خلف تخفيف DDoS على مستوى الشبكة عند حافة مركز البيانات، يمتصّ الهجمات الحجمية وأغلب البروتوكولية قبل أن تبلغ الخادم. وعلى الخادم، جدار حماية بحدود لمعدّل الاتصال، وكشف للتخمين، وجدار تطبيقات الويب Imunify360 يُسقط المهملات الواضحة، وتقييد الطلبات لكل IP في LiteSpeed يكسر حدّة الفيضانات التطبيقية الصغيرة. لموقع شركة بحركة عادية يكفي هذا غالباً — وهو جزء مما تدفعه في الاستضافة المشتركة وVPS والباقات المخصّصة سواء.
متى تحتاج الطبقة الإضافية
للحماية المشتركة وحماية الخادم سقف: هجوم تطبيقي مصمّم يحاكي المتصفّحات الحقيقية، أو هجوم حجمي أكبر مما جُهّزت له الحافة، يمرّ. أضف طبقة حماية مخصّصة حين:
- تكلّف ساعة التوقّف مالاً حقيقياً — متجر إلكتروني، أو نظام حجز، أو بوابة يدخلها عملاؤك يومياً.
- هوجمت مرّة من قبل. تكرار الهجمات هو القاعدة لا الاستثناء.
- تعمل في قطاع يلعب منافسوه بخبث، أو توشك على حملة ستكون مرئية.
- يطلب عقد عميل أو جهة تنظيمية إماراتية ضمانات توافر. متطلبات أمن المواقع في الإمارات تشمل هذا على نحو متزايد.
تعمل الطبقة المخصّصة بتوجيه حركتك عبر شبكة تصفية قبل أن تبلغ خادمك، فيُخفى عنوانه الحقيقي ويُفحص كل طلب — صفحات تحدٍّ للعملاء المريبين، وحدود معدّل لكل زائر، وقواعد جغرافية، وجدار تطبيقات ويب مضبوط على منصّتك. الإعداد تغيير DNS ويوم ضبط؛ والتكلفة الجارية جزء يسير من يوم مبيعات ضائع واحد. خدمة أمن المواقع لدينا تضمّها مع المراقبة.
أول عشر دقائق من الهجوم
- تأكّد أنه هجوم لا خلل. منشور انتشر أو إضافة معطوبة يبدوان متشابهين من الداخل. حمل الخادم مع شبه انعدام مشاهدات الصفحات الحقيقية هو العلامة.
- اتصل بمزوّد الاستضافة. نستطيع تفعيل تخفيف مشدَّد، وحظر دول المصدر، ورفع صفحات التحدّي في دقائق؛ لا تستطيع ذلك من لوحة ووردبريس.
- لا تُعِد التشغيل. لا يمسح شيئاً ويُسقط اتصالات العملاء الحقيقيين الذين وصلوا فعلاً.
- احفظ الأدلّة. سجلات الوصول وقائمة حظر جدار الحماية؛ قد تحتاجها لبلاغ شرطة أو مطالبة تأمين سيبراني.
- لا تدفع. تصل مطالب الابتزاز بالبريد بإنجليزية ركيكة تطلب عملة رقمية. الدفع يؤكّد أنك هدف يدفع.
- أخبر عملاءك على وسائل التواصل بأن الموقع تحت هجوم ومتى يحاولون مجدداً. الصمت يبدو فشلاً؛ والرسالة القصيرة تبدو كفاءة.
وبعدها راجع ما كُشف غيره: الهجوم أحياناً غطاء لمحاولة تسلّل في موضع آخر. دليل الاستجابة في الساعة الأولى لدينا يغطّي ذلك الفحص.
تقليل الضرر قبل وقوعه
- خزّن مؤقّتاً بقوّة. الصفحة المقدَّمة من الكاش لا تكلّف شيئاً تقريباً؛ والصفحة التي يبنيها PHP تكلّف كل شيء. كاش الصفحة الكاملة يحوّل أغلب الفيضانات التطبيقية إلى لا حدث.
- احمِ الصفحات الغالية. قيّد معدّل البحث والدخول والدفع؛ وأضف تحدّياً لنموذج الدخول.
- أبعد البريد عن خادم الويب كي لا يوقف الهجومُ على الموقع بريدَك أيضاً — انظر بريد الأعمال.
- جهّز صفحة ثابتة «الموقع تحت الصيانة» تُقدَّم من مكان آخر.
- اعرف رقم هاتف مزوّد استضافتك قبل أن تحتاجه.
أين نحن
تشغّل بيغ بانغ لحلول تقنية المعلومات بنيتها التحتية للاستضافة بنفسها وتقدّم تخفيف DDoS وأمن المواقع لشركات الإمارات من مقرّها في مجمّع الشارقة للبحوث والتكنولوجيا والابتكار وفرعها في الخليج التجاري بدبي. الدعم على مدار الساعة — وهو الأهمّ في ليلة يبدأ فيها الهجوم — والمكتب مفتوح من السبت إلى الخميس، 9:00–18:00 بتوقيت الإمارات. لتقييم تعرّضك أو إضافة الحماية قبل الحملة القادمة، تواصل معنا أو اتصل على +971 4 378 2255.
تحدّث إلينا مباشرةً — نردّ عادةً خلال دقائق في ساعات العمل.