أُنشئت شبكات VPN في كثير من شركات الإمارات حين كان العمل عن بُعد يعني مديراً واحداً يفتح خادم المحاسبة من بيته. أما اليوم فيدخل الموظفون من حواسيب محمولة وهواتف وشبكات Wi-Fi منزلية، ومعظم برامجهم في السحابة. ويسألنا أصحاب الشركات: هل نُبقي شبكة VPN، أم نستعيض عنها بالوصول بالثقة الصفرية، أم نشغّل الاثنين معاً؟ وسؤال «VPN أم الثقة الصفرية» لا يتعلق بالمنتج بقدر ما يتعلق بما تتحقق منه قبل أن تسمح لأحد بالدخول.
الإجابة المختصرة
أبقِ شبكة VPN للأنظمة القليلة التي تحتاج إلى وصول على مستوى الشبكة، وفعّل أولاً المصادقة متعددة العوامل (MFA) لكل حساب، وانقل التطبيقات اليومية إلى الوصول بالثقة الصفرية، حيث يُفحص كل طلب لكل مستخدم ولكل جهاز ولكل تطبيق. وفي الإمارات تذكر هيئة تنظيم الاتصالات والحكومة الرقمية (TDRA) أنه يُسمح للشركات باستخدام تقنية VPN للوصول إلى شبكاتها الداخلية. وتعرّف وثيقة NIST SP 800-207 الصادرة في أغسطس 2020 الثقة الصفرية بأنها عدم منح أي ثقة ضمنية استناداً إلى الموقع على الشبكة وحده، وتتوقع أن تشغّل معظم المؤسسات النموذجين جنباً إلى جنب. وتغطي خدمتا أمن الشبكات والمصادقة الثنائية لدينا الجانبين معاً.
ما الذي تحميه شبكة VPN وما الذي لا تحميه
تنشئ الشبكة الافتراضية الخاصة (VPN) نفقاً مشفّراً بين جهاز الموظف وشبكة مكتبك.
ما الذي تحميه. لا يمكن قراءة البيانات المتبادلة بين الحاسوب والمكتب على شبكات Wi-Fi في الفنادق والمقاهي والمنازل. والأنظمة التي لا ينبغي أن تُكشف للإنترنت أبداً، مثل خادم الملفات أو نظام المحاسبة المحلي، تبقى متاحة عبر النفق وحده.
ما الذي لا تحميه:
- كلمة مرور مسروقة. إن كانت شبكة VPN تقبل اسم مستخدم وكلمة مرور فقط، فمن يحملهما صار داخل شبكتك.
- جهاز غير سليم. الإعداد الأساسي لشبكة VPN يتحقق ممّن يتصل، لا من كون الحاسوب محدَّثاً أو مشفَّراً أو مصاباً أصلاً.
- الحركة داخل الشبكة. يذكر NIST أن المهاجم متى تجاوز محيط الشبكة لم يعترض حركته الجانبية شيء.
- التطبيقات السحابية. يصل الموظف إلى Microsoft 365 وGoogle Workspace ونظام إدارة علاقات العملاء مباشرة عبر الإنترنت. ويقول NIST إن العامل عن بُعد لا ينبغي أن يحتاج إلى وصلة VPN تعيده إلى شبكة الشركة كي يستخدم خدمات يستضيفها مزوّد سحابة عامة، كالبريد الإلكتروني.
وفي 18 يونيو 2024 نشرت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) مع مكتب التحقيقات الفيدرالي (FBI) وجهات شريكة في نيوزيلندا وكندا إرشادات مشتركة للوصول إلى الشبكة. تحثّ الإرشادات أصحاب الأعمال بمختلف أحجامها على الانتقال إلى أساليب مثل الثقة الصفرية، وتشرح مخاطر الوصول عن بُعد التقليدي ونشر شبكات VPN. فلم تعد شبكة VPN وحدها هي الجواب كله.
ماذا تقول القواعد الإماراتية عن استخدام VPN
هل يُسمح أصلاً بشبكة VPN للشركات في الإمارات؟ أجابت الجهة المنظِّمة عن ذلك كتابةً.
- استخدام الشركات مسموح. تذكر صفحة إرشادات استخدام الإنترنت لدى الهيئة أنه يُسمح باستخدام تقنية VPN من قبل الشركات والمؤسسات والبنوك للوصول إلى شبكاتها الداخلية عبر الإنترنت.
- القانون يستهدف إساءة الاستخدام. في بيان مؤرَّخ في 31 يوليو 2016 قالت الهيئة (وكان اسمها حينها الهيئة العامة لتنظيم قطاع الاتصالات) إنه لا يوجد تنظيم يمنع هذا الاستخدام، وإن التقنية قد تعرّض مستخدمها للمساءلة عند إساءة الاستخدام. ووصفت المخالفة المنصوص عليها في القانون الساري آنذاك بأنها التحايل على العنوان البروتوكولي للإنترنت بقصد ارتكاب جريمة أو الحيلولة دون اكتشافها.
- خدمات تجاوز الحجب غير مسموح بها. تذكر الإرشادات نفسها، وهي موجَّهة إلى مقدّمي خدمات السحابة وشركات الاستضافة العاملة في الدولة، أنه يُمنع بشدة استضافة اتصالات وخدمات VPN التي تخدم مستخدمين داخل الإمارات وتسمح بتجاوز أنظمة الحجب لدى مزوّدي خدمة الإنترنت. وتضم قائمة المحتوى المحظور لدى الهيئة خوادم البروكسي وخدمات VPN التي تتيح بشكل رئيسي الدخول إلى المحتوى المحجوب.
قراءتنا للشركات الصغيرة والمتوسطة: شبكة VPN التي تصل موظفيك بشبكة مكتبك تقع في الجانب المسموح به. ولا تمنح صفحات الهيئة إذناً مماثلاً لتجاوز الحجب، ولذلك ننصح عملاءنا بمنعه في سياسة استخدام مقبول مكتوبة تشمل شبكة VPN الخاصة بالشركة وتطبيقات VPN المخصَّصة للأفراد على أجهزة العمل. هذا ملخّص لما تنشره الهيئة وليس استشارة قانونية. وتذكر الهيئة في صفحتها الإنجليزية أن ترجمة فئات المحتوى المحظور غير رسمية، وأن النص العربي هو المرجع القانوني.
VPN أم الثقة الصفرية: ماذا يضيف الوصول بالثقة الصفرية
الثقة الصفرية ليست منتجاً. يصفها NIST بأنها مجموعة مبادئ: لا يوثق بمستخدم أو جهاز لمجرد موقعه على الشبكة، وتُجرى المصادقة والتفويض قبل كل جلسة مع أي مورد. وهذا يضيف 3 فحوص لا تجريها شبكة VPN بمفردها.
- لكل مستخدم. يرتبط كل تسجيل دخول بهوية محدَّدة بالاسم. ويتوقع NIST استخدام MFA للوصول إلى موارد الشركة كلها أو بعضها.
- لكل جهاز. حالة الجهاز الأمنية جزء من القرار. وبحسب مبادئ NIST يمكن أن يُعامل الجهاز غير المُدار أو الذي فيه ثغرات معروفة معاملة مختلفة قد تصل إلى الرفض.
- لكل تطبيق. يُمنح الوصول إلى مورد واحد لجلسة واحدة، ولا ينتقل إلى مورد آخر. فالحساب المخترَق يبلغ التطبيقات المخصَّصة له لا الشبكة كلها.
والأدوات يقدّمها مزوّدون تتعامل معهم كثير من الشركات الصغيرة والمتوسطة أصلاً. تسمّي Microsoft خدمة الوصول المشروط (Conditional Access) في Entra محرّك سياسات الثقة الصفرية لديها: قواعد شرطية تقرأ إشارات مثل المستخدم أو المجموعة وموقع عنوان IP والجهاز والتطبيق، ويمكنها أن تشترط MFA أو جهازاً موسوماً بأنه ممتثل قبل منح الوصول. وتتطلب تراخيص Entra ID P1، وتقول Microsoft إن عملاء Microsoft 365 Business Premium يستطيعون استخدامها أيضاً. والمقابل لدى Google هو نموذج BeyondCorp الذي ينقل ضوابط الوصول من محيط الشبكة إلى المستخدمين الأفراد وأجهزتهم. وتتيحه Google للمؤسسات الأخرى عبر Chrome Enterprise Premium.
ويصلح نموذج نضج الثقة الصفرية من CISA، الإصدار 2.0 الصادر في أبريل 2023، خريطةً مفيدة: 5 ركائز (الهوية، والأجهزة، والشبكات، والتطبيقات وأحمال العمل، والبيانات) و3 مراحل تتقدّم من نقطة بداية «تقليدية» إلى «الأولية» و«المتقدمة» و«المثلى». كُتب النموذج للوكالات الفيدرالية الأمريكية، لكن ركائزه تصلح قائمة تحقق لشركة من 50 موظفاً.
| السؤال | VPN | الوصول بالثقة الصفرية |
|---|---|---|
| ما الذي يُفحص؟ | بيانات دخول المستخدم غالباً، عند الاتصال | المستخدم وحالة الجهاز والتطبيق المطلوب، في كل جلسة |
| إلامَ يصل المستخدم؟ | كل ما تسمح به الشبكة | التطبيقات المخصَّصة لذلك المستخدم فقط |
| الاستخدام الأنسب | الخوادم المحلية، وبرامج سطح المكتب القديمة، والربط بين المكاتب | التطبيقات السحابية وتطبيقات الويب، والمتعاقدون، والأجهزة الشخصية |
| نقطة الضعف الرئيسية | بيانات دخول مسروقة لحساب واحد قد تفتح الشبكة | يحتاج إلى قائمة دقيقة بالمستخدمين والأجهزة |
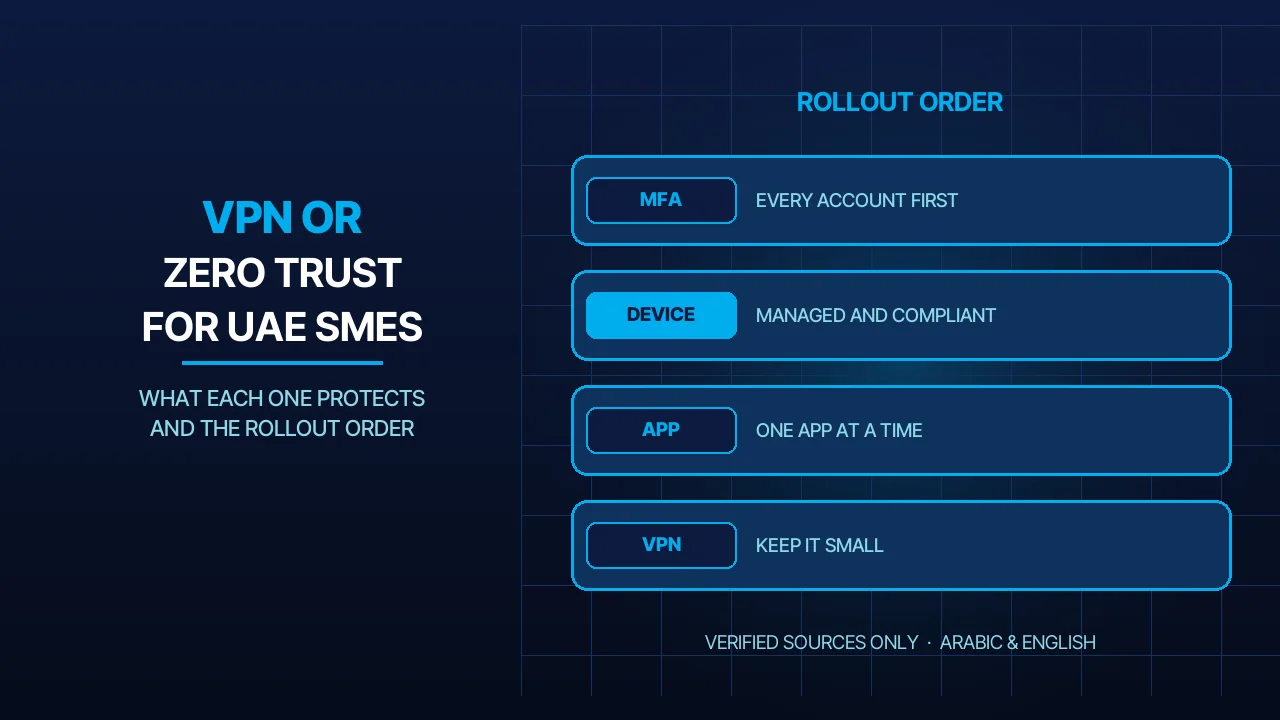
ترتيب التنفيذ: MFA أولاً
حين نُعدّ هذا لعميل، يكون الترتيب أهم من المنتج.
- فعّل MFA لكل حساب، بما فيه تسجيل الدخول إلى VPN. تذكر Microsoft أن أكثر من 99.9% من هجمات الهوية الشائعة يوقفها استخدام MFA مع حظر بروتوكولات المصادقة القديمة، وتوفّر الأمرين ضمن «الإعدادات الأمنية الافتراضية» بلا تكلفة إضافية. وفي نموذج CISA تمثّل MFA المرحلة «الأولية» من ركيزة الهوية، وتمثّل MFA المقاوِمة للتصيّد المرحلة «المتقدمة». ويقارن دليلانا عن المصادقة الثنائية للشركات ومفاتيح المرور لشركة في الإمارات بين الطرق.
- احصر المستخدمين والأجهزة والتطبيقات. يقول NIST إن حصر الأصول والمستخدمين وتدفقات البيانات ومسارات العمل يجب أن يأتي أولاً. وهو في الشركة الصغيرة أو المتوسطة جدول بيانات يضم الأشخاص والأجهزة والأنظمة.
- ضع الأجهزة تحت الإدارة. شفّر الأقراص، وافرض التحديثات وقفل الشاشة، وتأكد من قدرتك على مسح بيانات حاسوب مفقود. عندها فقط يصبح لقاعدة «يُشترط جهاز ممتثل» معنى.
- انقل تطبيقاً واحداً في كل مرة. يصف NIST ترحيل إجراءات العمل واحداً بعد آخر، ويعدّ ما يستخدم منها موارد سحابية أو يخدم العاملين عن بُعد مرشّحاً جيداً للبدء. ابدأ بالبريد والملفات.
- قلّص شبكة VPN. احصرها في الأنظمة التي ما زالت تحتاج إليها وفي المستخدمين المحدَّدين بالاسم الذين يحتاجون إلى تلك الأنظمة، وراجع سجلاتها.
متى يكون تشغيل الاثنين معاً منطقياً
الجواب الصريح لمعظم الشركات الصغيرة والمتوسطة هو الاثنان معاً، إلى حين. وهذا ما يتوقعه NIST أيضاً: ستواصل معظم المؤسسات العمل بنمط هجين يجمع الثقة الصفرية والأمن القائم على محيط الشبكة مدةً غير محددة.
أبقِ شبكة VPN من أجل خادم ملفات أو محاسبة محلي، وبرامج سطح المكتب التي لا يمكن وضعها خلف تسجيل دخول عبر الويب، والربط بين مكتبين، ووصول مسؤولي النظام إلى الخوادم. وفعّل MFA عليها وقيّد من يستخدمها.
استخدم الوصول بالثقة الصفرية من أجل البريد والملفات ونظام إدارة علاقات العملاء وسائر التطبيقات السحابية وتطبيقات الويب، والمتعاقدين الذين يحتاجون إلى نظام واحد فقط، والموظفين الذين يعملون من هواتفهم الشخصية.
وبحسب الحجم، قاعدتنا التقريبية:
- من 5 إلى 20 موظفاً وكل شيء في السحابة: غالباً بلا شبكة VPN أصلاً. تكفي MFA مع قواعد الأجهزة والتطبيقات في Microsoft 365 أو Google Workspace.
- من 20 إلى 100 موظف مع خادم في المكتب: الاثنان معاً، مع شبكة VPN صغيرة للخادم وحده.
- من 100 إلى 300 موظف: وصول لكل تطبيق على حدة لمعظم الموظفين، وشبكة VPN مقيّدة بإحكام لفريق تقنية المعلومات.
ثلاثة قرارات عليك اتخاذها
- من يحصل على MFA، وبحلول أي تاريخ؟ الجواب: الجميع، بدءاً بمسؤولي النظام وقسم المالية. وتغطي خدمة المصادقة الثنائية لدينا شبكات VPN وتطبيقات الويب والتطبيقات السحابية.
- أي الأنظمة ما زالت تحتاج إلى وصول على مستوى الشبكة؟ سمِّها واحداً واحداً. وما يبقى منها يوضع خلف جدار ناري وشبكة VPN مقيّدة، يُعدّهما فريق أمن الشبكات لدينا ويتولى صيانتهما.
- ماذا يحدث حين يُفقد جهاز أو يُستولى على حساب؟ حدّد من يعطّل الحساب، ومن يمسح بيانات الجهاز، وأين توجد النسخة السليمة من البيانات. وهنا يأتي دور النسخ الاحتياطي وخطة مجرَّبة للتعافي من برامج الفدية.
الأسئلة الشائعة
هل يجوز قانوناً لشركة في الإمارات أن تستخدم VPN؟
تذكر هيئة تنظيم الاتصالات والحكومة الرقمية أنه يُسمح باستخدام تقنية VPN من قبل الشركات والمؤسسات والبنوك للوصول إلى شبكاتها الداخلية عبر الإنترنت. ويضيف بيانها الصادر عام 2016 أن إساءة الاستخدام قد تعرّض صاحبها للمساءلة. أما تجاوز حجب الإنترنت فأمر مختلف، فاذكره صراحة في سياسة الاستخدام المقبول.
هل تحلّ الثقة الصفرية محلّ VPN تماماً؟
ليس في العادة، وليس دفعة واحدة. تتوقع وثيقة NIST SP 800-207 أن تشغّل معظم المؤسسات الثقة الصفرية والأمن القائم على محيط الشبكة جنباً إلى جنب مدة غير محددة. تنتقل التطبيقات السحابية وتطبيقات الويب أولاً إلى الفحص لكل مستخدم ولكل جهاز، وتبقى غالباً شبكة VPN صغيرة مقيّدة للخوادم المحلية ووصول مسؤولي النظام.
بماذا تبدأ شركة من 20 موظفاً؟
فعّل MFA لكل حساب، بدءاً بمسؤولي النظام وقسم المالية وتسجيل الدخول إلى VPN. ثم احصر المستخدمين والأجهزة والتطبيقات في جدول واحد، وضع الحواسيب والهواتف تحت الإدارة. وبعد ذلك اشترط جهازاً ممتثلاً للوصول إلى البريد والملفات. وشبكة VPN هي آخر ما يتغيّر في هذا الترتيب لا أوله.
المصادر
- هيئة تنظيم الاتصالات والحكومة الرقمية، إرشادات استخدام الإنترنت (اطُّلع عليه في 2026-11-16)
- هيئة تنظيم الاتصالات والحكومة الرقمية، بيان الهيئة بشأن استخدام الشبكات الافتراضية الخاصة [تعقيباً على ما تداولته بعض وسائل الإعلام بخصوص الـ VPN]، 31 يوليو 2016 (اطُّلع عليه في 2026-11-16)
- المعهد الوطني الأمريكي للمعايير والتقنية، المنشور الخاص 800-207: معمارية الثقة الصفرية [NIST Special Publication 800-207: Zero Trust Architecture]، أغسطس 2020 (اطُّلع عليه في 2026-11-16)
- وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية، نموذج نضج الثقة الصفرية، الإصدار 2.0 [Zero Trust Maturity Model, Version 2.0]، أبريل 2023 (اطُّلع عليه في 2026-11-16)
- وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية، أساليب حديثة لأمن الوصول إلى الشبكة [Modern Approaches to Network Access Security]، 18 يونيو 2024 (اطُّلع عليه في 2026-11-16)
- توثيق مايكروسوفت، ما الوصول المشروط؟ [What is Conditional Access?] (اطُّلع عليه في 2026-11-16)
- توثيق مايكروسوفت، الإعدادات الأمنية الافتراضية في مايكروسوفت إنترا [Security defaults in Microsoft Entra ID] (اطُّلع عليه في 2026-11-16)
- غوغل كلاود، نهج جديد لأمن المؤسسات [BeyondCorp: A new approach to enterprise security] (اطُّلع عليه في 2026-11-16)
أين نحن
بيغ بانغ لحلول تقنية المعلومات تخطّط وتدير التقنية لشركات الإمارات منذ 2003، مقرّها في مجمّع الشارقة للبحوث والتكنولوجيا والابتكار وفرعها في الخليج التجاري بدبي. الدعم على مدار الساعة، والمكتب مفتوح من السبت إلى الخميس، 9:00–18:00 بتوقيت الإمارات. إن أردت وصولاً عن بُعد لفريقك يُتحقَّق منه لكل مستخدم ولكل جهاز، تواصل معنا أو راسلنا على واتساب.
تحدّث إلينا مباشرةً — نردّ عادةً خلال دقائق في ساعات العمل.